
SCS評価制度とPマークの違い|対象と費用を整理|ハチマルヤ合同会社(808)
「プライバシーマーク(Pマーク)は持っているけど、SCS評価制度も別に取得する必要があるのだろうか。。」
そう感じている情シス・法務担当者の方は多いのではないでしょうか。ハチマルヤ合同会社(808)には、既存の認証・評価制度とSCS評価制度の関係を整理したいというご相談が寄せられています。この記事では、SCS評価制度とPマークの違いを、対象範囲と費用の両面から整理します。
SCS評価制度そのものの全体像がまだ分からない方は、先に以下の記事をご覧ください。
→ SCS評価制度とは?2027年から始まる新制度の全体像と対象企業
SCS評価制度とPマーク、まず押さえておきたい違い
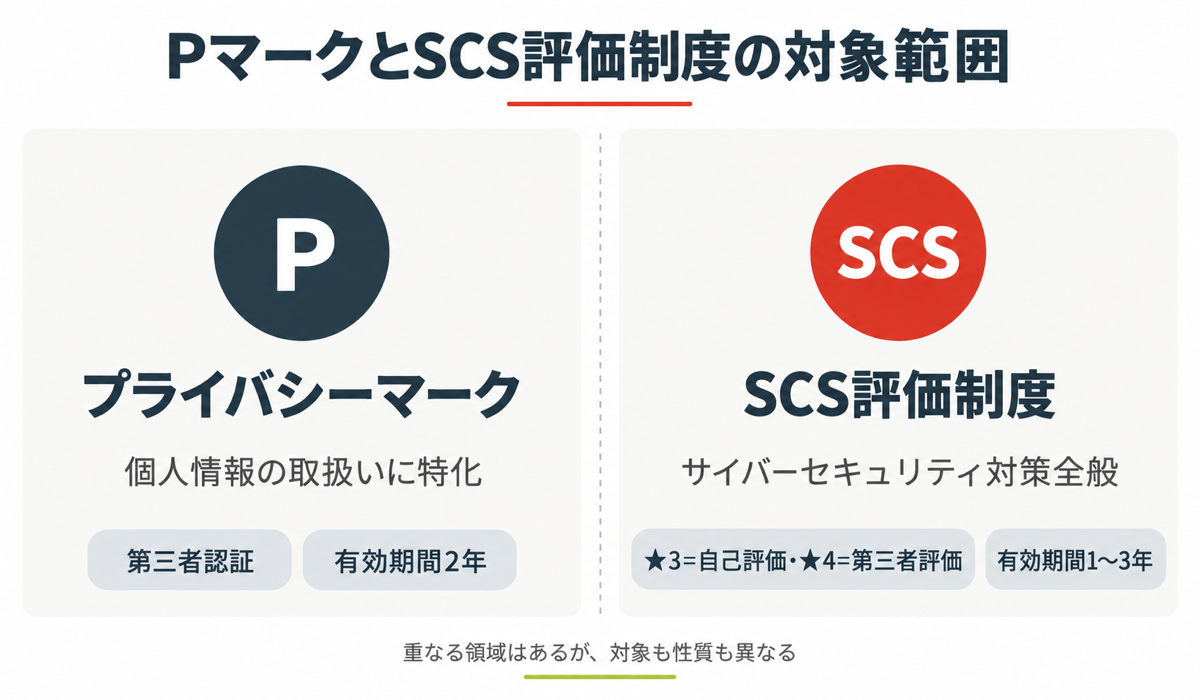
Pマーク(プライバシーマーク)は、個人情報の取扱いに特化した認証制度です。JIS Q 15001の要求事項を満たすマネジメントシステムを構築・運用していることを、JIPDEC等の審査機関が第三者として認めるものです。
一方、SCS評価制度はサイバーセキュリティ対策全般を対象にした評価制度です。個人情報の取扱いに限定されず、システム・ネットワークの防御力や取引先管理まで、より広い範囲を評価します。
性質にも違いがあります。Pマークは常に第三者認証ですが、SCS評価制度は★のレベルによって性質が変わります。★3は専門家確認付きの自己評価、★4は第三者評価に加えて技術検証まで求められます。同じ「認証・評価」という言葉でくくられがちですが、両者の設計思想は異なるものです。
以前の記事では、SCS評価制度とISO27001の違いを管理策レベルで整理しました。あわせて確認したい方は、以下の記事もご覧ください。
→ SCS評価制度とISO27001の違い|管理策の対応関係
Pマークの費用・有効期間
Pマークにかかる費用は、JIPDECが公式に規模別の料金表を公開しています。2026年10月1日を境に料金が改定され、申請日基準で新旧いずれかの料金が適用される仕組みです(出典:JIPDEC「費用|申請・報告」、JIPDEC「料金改定のお知らせ」)。
新規申請(税込)
| 費用項目 | 小規模 | 中規模 | 大規模 |
|---|---|---|---|
| 新料金(2026/10/1以降の申請) | 336,600円 | 690,800円 | 1,382,700円 |
| 旧料金(2026/9/30以前の申請) | 314,288円 | 628,573円 | 1,257,144円 |
更新申請(税込)
| 費用項目 | 小規模 | 中規模 | 大規模 |
|---|---|---|---|
| 新料金(2026/10/1以降の申請) | 244,200円 | 518,100円 | 1,037,300円 |
| 旧料金(2026/9/30以前の申請) | 230,478円 | 471,430円 | 942,858円 |
新料金は全体でおおむね10%前後(小規模事業者は約6.5%)の値上げとなっています。9月中に申請すれば旧料金が適用されるため、申請時期によって費用が変わる点は押さえておきたいポイントです。
有効期間は2年です。付与登録料は、この2年分の有効期間に対応する費用として一括で納付する仕組みになっています。
申請から実際に付与されるまでの期間は、一般的に7〜8か月程度が目安とされています。申請書類の準備、審査機関による審査、指摘事項への対応、JIPDECとの使用契約手続きといった複数の工程を経るためです。SCS評価制度と同時並行で進める場合は、この期間感も踏まえてスケジュールを組む必要があります。
SCS評価制度の費用・有効期間との違い
SCS評価制度には、Pマークのような公式の料金体系が、2026年9月時点ではまだ確立されていません。民間コンサルティング会社が独自に費用の目安を公表しているケースはありますが、IPAの一次資料ではないため、この記事では具体的な金額を示すことを控えています。
これは、両制度の成熟度の違いを表しているとも言えます。Pマークは長年運用されてきた制度で、費用体系も明確に定まっています。一方、SCS評価制度は2026年度末頃の制度開始を目指して準備が進められている新しい制度であり、費用面の情報はこれから整備されていく段階にあります。
この違いは、予算計画を立てる上でも押さえておく必要があります。Pマークであれば、規模別の費用が事前に分かるため、稟議や予算取りの見通しを立てやすいという利点があります。SCS評価制度は、対応にかかる費用が自社の現状のセキュリティレベルによって大きく変動します。正確な費用感をつかむには、複数社から見積もりを取るなど個別の確認作業が必要になります。
有効期間については、IPAの公式情報として★3は1年、★4は3年と定められています(出典:IPA「SCS評価制度の詳細情報」)。Pマークの一律2年という有効期間とは異なり、目指す★のレベルによって期間が変わる点が特徴です。
対象範囲の違いを具体的に整理
両制度がカバーする範囲を、具体的に見ていきます。
Pマークが評価するのは、個人情報の取得・利用・保管・廃棄といった、個人情報のライフサイクル全体にわたる管理体制です。顧客情報や従業員情報など、個人を特定できる情報を扱う企業であれば、業種を問わず対象になり得ます。
SCS評価制度が評価するのは、サイバー攻撃への防御力や、取引先を含めたサプライチェーン全体のセキュリティ対策です。個人情報を直接扱わない企業であっても、サプライチェーン上の取引関係があれば対象になります。
情報管理体制やアクセス権限管理、従業員教育といった項目は、両制度で扱う対象が近い部分もあります。ただし、これは内容が近いという構造的な整理であり、片方の認証を持っているからといって、もう片方の要求事項を自動的に満たしたことにはなりません。最終的な適合判断は、それぞれの制度が定める基準に基づいて個別に確認する必要があります。
監督省庁・運営主体の違いも押さえておく
制度の背景を理解する上では、運営主体の違いも参考になります。Pマークは一般財団法人日本情報経済社会推進協会(JIPDEC)が運営する民間の認証制度です。一方、SCS評価制度は経済産業省が主導し、IPA(情報処理推進機構)が運営に関わる公的な性格の強い制度です。運営主体が異なることも、両制度の費用体系の成熟度に差がある一因と考えられます。
SCS評価制度の要求事項をより詳しく知りたい方は、以下の記事もあわせてご覧ください。
→ [SCS評価制度★3の要求事項26件を全解説|優先順位と進め方](近日公開予定)
両方取得が必要になるケース
自社が個人情報を多く扱うBtoC事業を展開しつつ、同時にサプライチェーン上の取引先からSCS評価制度の★取得を求められている場合があります。このような企業では、両方の取得を検討することになります。
たとえば、ECサイトを運営しながら大手企業向けにシステム開発も受託している企業を想像してみてください。顧客の個人情報を多数扱うためPマークの取得は信頼性の面で重要ですし、システム開発の受託先としてSCS評価制度の★取得を求められる可能性もあります。このように、事業の性質によっては両方が同時に必要になるケースは珍しくありません。
このようなケースでは、どちらから着手すべきか迷う担当者も多いはずです。一般的には、既にPマークを取得している企業であれば、その運用体制を土台にしながらSCS評価制度の要求事項を追加で確認していく進め方が現実的です。情報管理の基本的な考え方はある程度共通しているため、ゼロから始めるよりも効率的に進められます。
逆に、Pマークを取得していない企業がSCS評価制度への対応を先に求められることもあります。この場合は、まずSCS評価制度の要求事項への対応を優先します。個人情報保護の観点は、必要性に応じて別途検討する、という順序でも問題ありません。
どちらを先に検討すべきか
自社がどちらを優先すべきかは、次の2つの軸で判断できます。
1つ目は、取引先からの直接的な要請の有無です。取引先からSCS評価制度の★取得を求められているのであれば、そちらを優先する必要があります。制度への理解が不十分なまま先延ばしにしていると、既存の取引条件に影響が出るリスクもあるため、要請があった時点で着手を検討することをおすすめします。
2つ目は、個人情報の取扱い量です。顧客の個人情報を大量に扱うビジネスモデルであれば、Pマークの取得が信頼性の面で重要な意味を持ちます。採用サービスや会員制サービスなど、個人情報を事業の中核で扱う業態ほど、この軸の重要性は高くなります。
どちらも判断がつかない、あるいは両方とも当てはまるという場合は、まず自社の現状を把握することから始めるのがおすすめです。どちらの制度にどこまで対応できているかを整理すれば、優先順位も自然と見えてきます。
両方を取得・維持していく場合は、更新タイミングの管理も忘れずに行っておきたいところです。Pマークは2年ごと、SCS評価制度は★3なら1年ごと、★4なら3年ごとの更新が必要になります。周期が異なるため、それぞれの更新時期をカレンダーやタスク管理ツールで別々に管理しておくことをおすすめします。担当者の異動でどちらか一方の更新だけ抜け落ちてしまう、といった事態を防げます。
まとめ
SCS評価制度とPマークは、対象範囲も制度の性質も異なります。Pマークは個人情報の取扱いに特化した第三者認証で、費用・有効期間ともJIPDECが公式に定めています。SCS評価制度はサイバーセキュリティ対策全般を対象とし、費用面はまだ公式な体系が確立していない発展途上の制度です。取引先からの要請や個人情報の取扱い量に応じて、どちらを優先すべきか判断することが大切です。
ハチマルヤ(808)では、専門家によるコンサルティングに加えて、無料のセルフチェックができるHACHIMORIというプロダクトも提供しています。「まずは自分たちで現在地を確認したい」という段階でも構いません。
よくある質問(FAQ)
Q. SCS評価制度とPマークは両方取得する必要がありますか? A. 業種や取引先の要請内容によります。個人情報を多く扱いつつ、取引先からSCS評価制度の★取得も求められている場合は、両方の取得を検討することになります。
Q. Pマークを持っていればSCS評価制度は有利になりますか? A. 情報管理の基本的な考え方には共通する部分があり、既存の運用体制を土台にできる可能性はあります。ただし、Pマークの認証があるからといってSCS評価制度の要求事項を自動的に満たすわけではありません。
Q. SCS評価制度の費用はPマークと同じくらいですか? A. SCS評価制度には、2026年9月時点でPマークのような公式の費用体系がありません。民間コンサルティング会社の試算はありますが、一次資料に基づく金額ではないため、この記事では具体額を示していません。
Q. どちらの認証・評価も持っていない場合、まず何をすればいいですか? A. まずは自社が個人情報をどの程度扱っているか、取引先からどのような要請を受けているかを整理することから始めます。その上で、優先順位の高い方から着手するのが現実的です。判断に迷う場合は専門家への相談も検討してください。
ハチマルヤ合同会社(808)では、SCS評価制度への対応を専門チームがサポートしています。 「何から始めればいいかわからない」という段階からご相談を受け付けています。 まずはお気軽に無料相談をご利用ください。
REQUEST
資料請求はこちら
資料請求
CONTACT
お問い合わせはこちら
お問い合わせ
簡単 1STEP
こちらから
無料で資料請求
資料請求