
SCS評価制度の★1〜★5とは?自社の現在地セルフチェック|ハチマルヤ合同会社(808)
「SCS評価制度への対応が必要だと言われたが、自社が今どのレベルにいるのかわからない」——2026年に入り、こうした声が製造業・IT業界を中心に急増しています。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)は、企業のセキュリティ対策状況を★の数で可視化する経済産業省主導の制度です。取引先に対して評価取得を求める動きが今後広がると見込まれており、まず「自社の現在地」を知ることが対応の第一歩になります。
この記事では、★1〜★5の評価体系と、自社の現在地を確認するセルフチェックの方法を、IPAが公開している公式の要求事項に基づいてハチマルヤ合同会社(808)が解説します。[※1]
SCS評価制度とは何か
SCS評価制度とは、企業のサイバーセキュリティ対策の水準を統一基準で評価・可視化する制度です。経済産業省と内閣官房国家サイバー統括室が連携して創設を進め、IPA(情報処理推進機構)が実施機関を担います。[※1]
サプライチェーン攻撃(取引先・委託先経由でのサイバー攻撃)が急増するなか、大手企業は自社だけでなく「調達先のセキュリティ」も管理する責任を問われるようになりました。この制度によって、取引先のセキュリティ水準を「★の数」という共通言語で確認できるようになります。
制度の全体像・対象企業については、以下の記事で詳しく解説しています。
→ SCS評価制度とは?2027年から始まる新制度の全体像と対象企業
評価レベルは★1〜★5の5段階
SCS評価制度の評価レベルは、次の5段階で構成されています。[※1]
| レベル | 位置づけ | 評価方式 |
|---|---|---|
| ★1・★2 | 既存の「SECURITY ACTION」(中小企業の自己宣言制度)を取り込んだ入口レベル | 自己宣言 |
| ★3 | 一般的なサイバー脅威への対処 | 要求事項26件・専門家確認付き自己評価 |
| ★4 | 被害拡大防止・サプライチェーン強靭化 | 要求事項43件(★3を含む)・第三者評価+技術検証 |
| ★5 | 高度なサイバー攻撃への対応 | 国際規格ベース(詳細は今後具体化予定) |
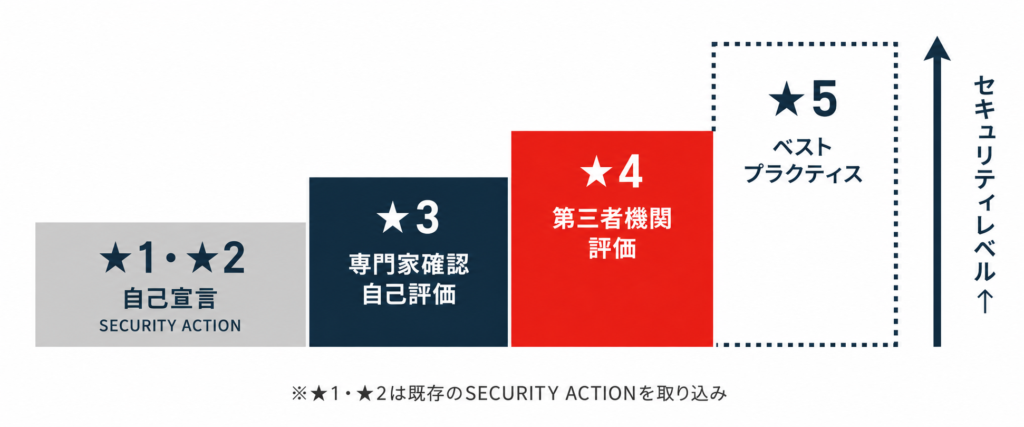
多くの企業がまず目指すことになるのは★3です。★4は、★3の26件を含む43件の要求事項に対応したうえで、第三者評価機関による審査と技術検証を受ける、より高い水準です。
どのレベルを目指すべきかは、サプライチェーン上の位置(階層)ではなく、取引先からの要請・自社の役割・扱う情報のリスクで決まります。この点は誤解が多いため、以下の記事で詳しく整理しています。
→ SCS第3階層・第4階層とは?★3・★4との関係を正しく整理
自社の現在地セルフチェック(★3編)
★3の要求事項26件は、7つの大分類で構成されています。[※1] 大分類ごとに「自社ができているか」を確認できるチェックリストにしました。まず現在地の把握に使ってください。
ガバナンスの整備(3件)
- [ ] セキュリティ推進を担当する部署・役員・従業員を決め、責任と権限を割り当てている
- [ ] 守秘義務のルールを策定し、遵守させている
- [ ] 自社のセキュリティ対応方針を策定し、周知している
取引先管理(3件)
- [ ] 取引先と自社とのビジネス上・システム上の関係を把握している
- [ ] 自社の機密情報の取扱い方法を、共有先との間で明確にしている
- [ ] セキュリティインシデント発生時の他社との役割・責任を明確にしている
リスクの特定(4件)
- [ ] 情報機器・OS・ソフトウェアに関する情報を把握している
- [ ] ネットワークに関する情報を把握する仕組みがある
- [ ] 自社の機密情報を扱う外部情報サービス(クラウド等)を管理している
- [ ] 機密区分に応じた情報の管理ルールを定め、運用している
攻撃等の防御(13件)——最も項目数が多い分類
- [ ] ユーザID・管理者IDの発行・変更・削除の手続を定めている
- [ ] システムと情報の重要度に応じた認証の強度を決めている
- [ ] パソコン・スマートデバイスにロック制御を行っている
- [ ] パスワードの設定・管理ルールを定め、周知している
- [ ] アクセス権の管理ルールを定めている
- [ ] インシデント発生時対応の教育・訓練を行っている
- [ ] 適切なバックアップを行っている
- [ ] 情報機器・OS・ソフトウェアの安全な構成を維持している(不要ソフトの排除等)
- [ ] セキュリティパッチ・アップデート適用の手続を定めている
- [ ] マルウェア感染からシステムを保護している
- [ ] ネットワークを適切に分離し、境界部分を防護している
攻撃等の検知(1件)
- [ ] ネットワーク接続・データ転送を監視している
インシデントへの対応(1件)
- [ ] インシデントへの対応手順・対応体制を定めている
インシデントからの復旧(1件)
- [ ] 事業上重要なシステムについて、事業継続の要件に沿った復旧の準備をしている
チェックの目安: 「できていない」項目が複数ある場合、★3取得前にまず基本対策の整備が必要です。特に「攻撃等の防御」は13件と最多のため、ここのチェック漏れが対応工数を左右します。
※正式な評価は公式の評価基準(★3は83の評価基準)に基づいて行われます。上記は現在地把握のための簡易チェックです。[※1]
各要求事項の詳しい中身と、着手の優先順位は、以下の記事で解説しています。
→ SCS評価制度★3の要求事項26件を全解説|優先順位と進め方
要求事項ごとに、より細かく自社の状況を確認したい場合は、以下のチェックリストもご活用ください。
★4で追加される主な要求事項
★4では、★3の26件に加えて17件の要求事項が追加され、合計43件になります。追加分の主な内容は以下の通りです。[※1]
組織・ルール面 – 法令等を考慮した社内ルールの策定・周知 – サイバー攻撃・予兆の監視・分析体制の整備 – セキュリティ対策推進計画の策定と経営層への定期報告 – 取引先のセキュリティ対策状況の把握 – 契約終了時の機密情報の回収・破棄 – リモートワークのルール整備
技術・運用面 – 脆弱性の管理体制・管理プロセスの整備 – データの暗号化・保管ルール – サポート期限切れOS・ソフトウェアの利用停止 – ログの取得と定期的なレビュー – 情報機器・ソフトウェアの挙動監視
★4は評価方式も変わり、第三者評価機関による審査と技術検証が加わります。
取得に向けたスケジュールの考え方
SCS評価制度は2026年度末(2027年初頭)に開始される見込みです。申請受付の具体的な時期は、IPAからまだ公表されていません。[※1] 取得までは、準備状況にもよりますが一般的に以下の期間がかかります。
| フェーズ | 目安期間 |
|---|---|
| 現状把握・ギャップ分析 | 1〜2ヶ月 |
| 不足対策の実施・文書整備 | 3〜6ヶ月 |
| 専門家確認・申請準備 | 1〜2ヶ月 |
| 合計 | 6〜10ヶ月 |
制度開始のタイミングで取得済みの状態を目指すなら、今すぐ現状把握から着手することが実質的なリミットです。
SCS評価制度とISMS(ISO27001)の関係
「うちはすでにISMS認証を持っている。SCS評価は不要か?」という疑問も多く寄せられます。
結論として、ISMSとSCS評価は別物であり、ISMSがあればSCS評価が不要とはなりません。
ただし、ISMSを保有している企業は、ガバナンスやリスク管理など多くの分野で既存の取り組みを活かせるため、対応がスムーズに進む傾向があります。一方、取引先管理のようにSCS評価制度の要求事項に沿った個別の確認が必要な領域もあります。
ISMS未取得の企業は、★3の26件から着実に積み上げていくアプローチが現実的です。
まとめ
- SCS評価制度は、企業のセキュリティ対策を★1〜★5の5段階で評価する制度
- ★3は要求事項26件(専門家確認付き自己評価)、★4は43件(第三者評価+技術検証)
- ★3の要求事項は7つの大分類で構成され、「攻撃等の防御」が13件と最多
- 制度は2026年度末(2027年初頭)開始の見込み。取得まで6〜10ヶ月かかるため、今すぐ現状把握を
- ISMS取得企業も、SCS評価は別途取得が必要
ハチマルヤ合同会社(808)では、SCS評価制度への対応を専門チームがサポートしています。本記事のセルフチェックで「できていない」項目が多かった方も、現状のギャップ分析から審査申請まで、まずはお気軽に無料相談をご利用ください。
→ 無料相談はこちら
参考資料・出典
※1 IPA(情報処理推進機構)「SCS評価制度」公式ページ・「★3・★4 要求事項・評価基準」(2026年4月21日公開)
https://www.ipa.go.jp/security/scs/requirements-criteria.html
REQUEST
資料請求はこちら
資料請求
CONTACT
お問い合わせはこちら
お問い合わせ
簡単 1STEP
こちらから
無料で資料請求
資料請求