
SCS評価制度とISO27001の違い|管理策の対応関係|ハチマルヤ合同会社(808)
「ISO27001(ISMS)は取得済みだけど、SCS評価制度のどこまでがカバーされているのか分からない。。」
そう感じている情シス・セキュリティ担当の方は多いのではないでしょうか。ハチマルヤ合同会社(808)には、両方の制度を比較しながら対応を進めたいというご相談が寄せられています。この記事では、ISO27001(情報セキュリティマネジメントシステムの国際規格)の附属書A(管理策一覧)を扱います。附属書Aと、SCS評価制度の要求事項の対応関係を具体的に整理します。
SCS評価制度そのものの全体像がまだ分からない方は、先に以下の記事をご覧ください。
→ [SCS評価制度とは?2027年から始まる新制度の全体像と対象企業](https://hachimaruya808.com/resource/resource-2088/)
SCS評価制度とISO27001、まず押さえておきたい違い
ISO27001は「リスクベース」の制度です。企業が自社のリスクを特定・評価し、そのリスクに応じた対策を選択・実施する、そのプロセスの仕組みが整っているかが評価されます。一方SCS評価制度は「ベースライン型」です。定められた要求事項への適合状況そのものが評価対象になります。
この概念レベルの違いと、両制度の比較表については、以下の記事で詳しく整理しています。
→ [SCS評価制度★3の要求事項26件を全解説|優先順位と進め方](近日公開予定)
この記事では、その先の「具体的にどこが重なり、どこが重ならないのか」を、ISO27001の管理策一覧とSCSの要求事項を突き合わせながら整理します。
なぜ「対応関係」を整理する必要があるのか
ISO27001を取得済みの企業がSCS評価制度に対応する場合、「一件ずつ突き合わせる」という作業が発生します。SCSの要求事項は★3だけで26件、★4では43件あり、これをゼロから確認するのは相応の工数がかかります。
対応関係の地図があれば、どの領域から優先的に確認すればよいかの当たりをつけやすくなります。すでに整備している規程・記録を、どこに転用できそうかを見通しやすくなるということです。
ここで重要な留保があります。この記事で示す対応関係は、あくまで内容が近いという構造的な整理です。「ISO27001の認証があるから、SCSの該当要求事項を自動的に満たしている」という意味ではありません。最終的な適合判断は、IPAが公開している要求事項ごとの評価基準に基づいて、個別に行う必要があります。
ISO/IEC 27001:2022 附属書Aの基本構成
対応関係を見る前に、比較対象となるISO27001の管理策一覧(附属書A)の構成を押さえておきます。
ISO/IEC 27001:2022では、附属書Aの管理策が93項目・4つのテーマに整理されています(出典:ISO/IEC 27001:2022)。2013年版の114項目から再編された構成です。
| テーマ | 管理策数 | 番号の範囲 |
|---|---|---|
| 組織的管理策 | 37 | 5.1〜5.37 |
| 人的管理策 | 8 | 6.1〜6.8 |
| 物理的管理策 | 14 | 7.1〜7.14 |
| 技術的管理策 | 34 | 8.1〜8.34 |
SCS評価制度には7つの大分類があります。ガバナンスの整備・取引先管理・リスクの特定・攻撃等の防御・攻撃等の検知・インシデントへの対応・インシデントからの復旧です。次の章では、この7大分類とISO27001の4テーマを突き合わせていきます。
SCSの7大分類とISO27001管理策の対応関係
各要求事項の内容を照らし合わせた結果、以下のような対応関係が見えてきます。
| SCSの大分類 | 関連が深いISO27001管理策 | 関連の強さ |
|---|---|---|
| ①ガバナンスの整備 | 5.1方針群・5.2役割と責任・5.4経営陣の責任・5.7脅威インテリジェンス | 強 |
| ②取引先管理 | 5.19〜5.22(供給者関係・契約・ICTサプライチェーン・監視) | 非常に強い |
| ③リスクの特定 | 5.9資産目録・5.12分類・5.13ラベリング・8.8脆弱性管理・6.7リモートワーク | 中〜強 |
| ④攻撃等の防御 | 8.2特権アクセス・8.5認証・5.15〜5.18アクセス制御・8.7マルウェア対策・8.9構成管理・8.13バックアップ・8.20ネットワーク・8.24暗号化・7.2物理入退・6.3教育 | 強 |
| ⑤攻撃等の検知 | 8.15ログ・8.16監視活動 | 中 |
| ⑥インシデントへの対応 | 5.24〜5.26インシデント管理の計画・評価・対応 | 強 |
| ⑦インシデントからの復旧 | 5.29災害時の情報セキュリティ・5.30 ICT事業継続 | 強 |
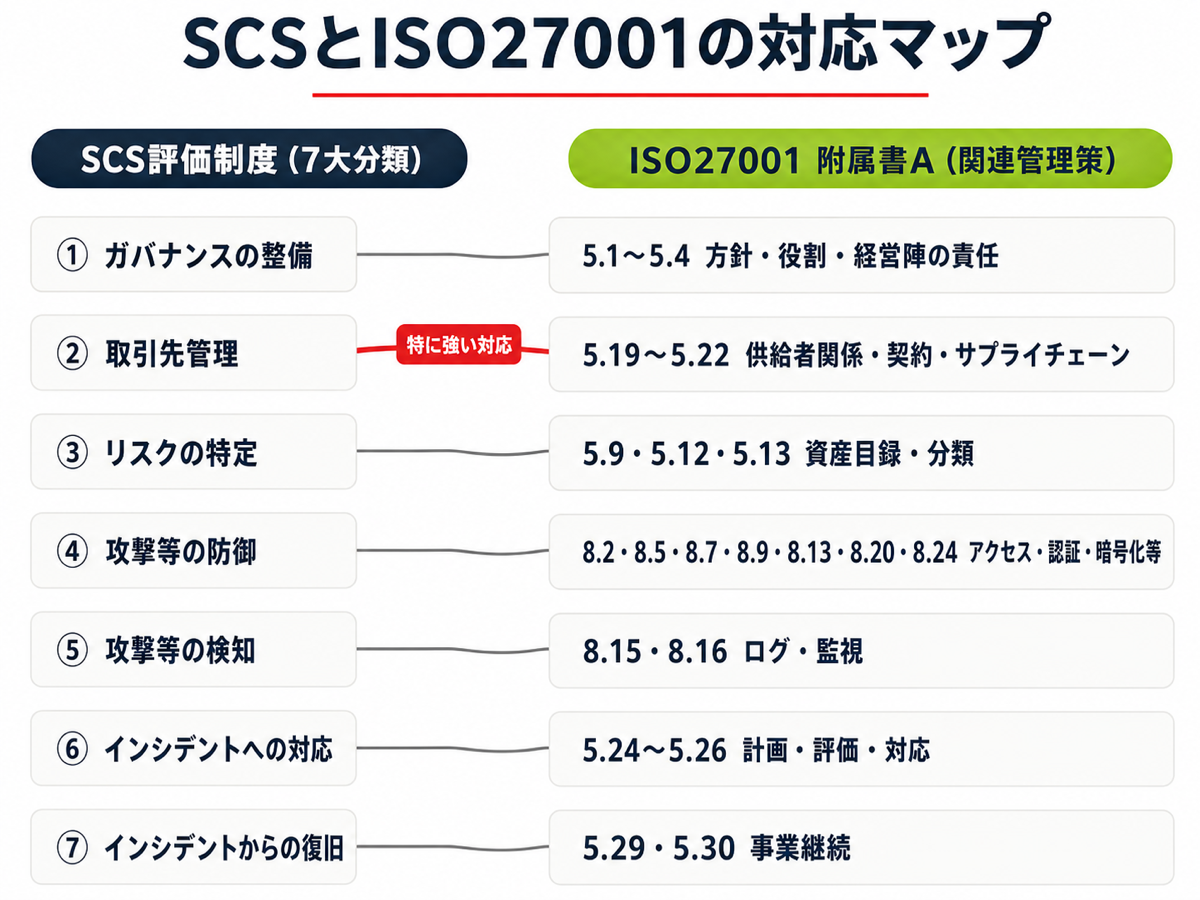
④攻撃等の防御はSCSの中で最も要求事項数が多いカテゴリ(★3で13件・★4で21件)ですが、対応するISO27001の技術的管理策も広い範囲に及びます。ここが整備できていれば、SCS対応の土台としてはかなり進んでいるといえます。
①ガバナンスの整備は、ISO27001でも最初に整備する組織的管理策(方針・役割・経営陣の責任)とほぼ重なる領域です。ISMSの運用を続けている企業であれば、このカテゴリの多くはすでに整備済みのはずです。
③リスクの特定は、ISO27001の資産管理(情報資産の目録・分類・ラベリング)と重なります。一方でSCSには「ネットワークに関する情報の把握」や「外部情報サービスの管理」など、より具体的な把握項目が含まれます。ISO27001のリスクアセスメントの結果をそのまま流用するのではなく、SCSが求める粒度で情報を整理し直す作業が必要になる場合があります。
⑤攻撃等の検知は、SCSでは★3で1件・★4で3件と要求事項数自体は少ない一方、ログの取得・監視という具体的な実装を求めています。ISO27001のログ・監視活動の管理策を運用実績として示せるかどうかがポイントになります。
取引先管理はISO27001と特に重なりが大きい
対応表の中でも、特に一対一に近い関係にあるのが「②取引先管理」です。
ISO27001の附属書Aには、供給者との関係を扱う管理策が連続して並んでいます。
- 5.19:供給者関係における情報セキュリティ
- 5.20:供給者との合意における情報セキュリティの取り扱い
- 5.21:ICTサプライチェーンにおける情報セキュリティの管理
- 5.22:供給者サービスの監視・レビュー・変更管理
SCSの「取引先管理」も、内容としては近いものです。取引先とのビジネス・システム上の関係の把握、機密情報の取扱いルール、セキュリティインシデント発生時の役割分担といった項目があります。加えて、取引先のセキュリティ対策状況の把握も含まれます。両者は扱っている対象がほぼ重なっています。
ISO27001の供給者管理に関する規程・記録を既に整備している企業であれば、SCSの「取引先管理」カテゴリは比較的スムーズに対応できる可能性があります。ただし、対象となる取引先の範囲や、確認する項目の粒度が完全に一致するとは限らないため、最終的には個別の確認が必要です。
対応関係を使う上での注意点
ここまでの対応表は便利な地図になりますが、使い方には注意点があります。
①ISO27001は管理策を選択適用する制度である ISO27001は、リスクアセスメントの結果に基づいて管理策を選択する制度です。適用宣言書(SoA。どの管理策を採用し、どれを適用除外にしたかを記載する文書)で、一部の管理策を適用除外にしている企業もあります。その場合、対応する規程や記録が存在しないことがあります。
②評価基準への個別適合が必要 SCS評価制度では、各要求事項に具体的な評価基準が定められています(★3で83件)。ISO27001の管理策と内容が近くても、評価基準が求める粒度まで満たしているかは別途確認が必要です。
③この対応表は「地図」であって「答え」ではない どこから手をつければよいかの優先順位づけには役立ちますが、正式な適合判断の代わりにはなりません。最終的にはIPAの公式資料と要求事項ごとの証跡で確認してください。
④SCS独自の視点はISO27001だけでは埋まらない ISO27001は組織全体の情報セキュリティマネジメントを対象とする汎用的な規格です。一方SCS評価制度は、サプライチェーン上の取引という文脈に特化して要求事項が設計されています。対応表で重なりが見えるカテゴリでも、「取引先」という視点が抜け落ちていないかは個別に確認する必要があります。
実際の進め方:対応表をギャップ分析にどう使うか
この対応表は、ゼロからのギャップ分析ではなく「優先順位をつけたギャップ分析」に使うのがおすすめです。
まず、対応関係が強いカテゴリ(取引先管理・ガバナンス・インシデント対応/復旧)から、既存の規程・記録を要求事項に照らして確認します。次に、SCS独自の要求事項が多いカテゴリ(攻撃等の防御・検知)で、技術的な対策の過不足を洗い出します。
具体的なギャップ分析の進め方については、以下の記事で詳しく解説しています。
→ [SCS評価制度のギャップ分析の進め方|現状把握から対応計画まで](https://hachimaruya808.com/resource/resource-2328/)
社内の体制づくりから始めたい場合は、以下の記事もあわせてご覧ください。
→ [SCS対応に必要な社内体制|情シス・事業部・法務の役割分担](近日公開予定)
よくある質問(FAQ)
Q. SCS評価制度とISO27001はどちらを先に取得すべきですか? A. 決まった正解はありません。取引先から急ぎSCSの★を求められている場合はSCSを優先します。社内のセキュリティマネジメント体制を根本から整えたい場合は、ISO27001から着手するという判断もあります。自社の状況に応じた優先順位づけが必要です。
Q. ISO27001の適用除外にした管理策はSCSでどう扱われますか? A. ISO27001で適用除外にしていても、SCS評価制度では該当の要求事項への適合が別途必要になる場合があります。適用宣言書(SoA)を確認し、SCSの要求事項と個別に突き合わせることをおすすめします。
Q. ISO27001がなくてもSCS評価制度は取得できますか? A. 取得できます。ISO27001はSCS評価制度の前提条件ではありません。両者は別々の制度として、それぞれ単独で取得・維持することができます。ただし、ISO27001を取得済みの企業は、この記事で示した対応関係を参考に、既存の規程・記録を活用しやすくなります。
まとめ
SCS評価制度とISO27001は、評価アプローチこそ異なりますが、扱っている領域には重なりがあります。特に「取引先管理」は、ISO27001の供給者関係に関する管理策群とほぼ一対一で対応する、重なりの大きい領域です。この対応関係は、ゼロからのギャップ分析より効率的に優先順位をつけるための地図として活用できます。ただし、最終的な適合判断は要求事項ごとの評価基準に基づいて個別に行う必要がある点は忘れないでください。ISO27001の資産を活かしながら、SCS独自の視点で足りない部分を埋めていく、という進め方が現実的です。
ハチマルヤ(808)では、専門家によるコンサルティングに加えて、無料のセルフチェックができるHACHIMORIというプロダクトも提供しています。「まずは自分たちで現在地を確認したい」という段階でも構いません。
ハチマルヤ合同会社(808)では、SCS評価制度への対応を専門チームがサポートしています。 「何から始めればいいかわからない」という段階からご相談を受け付けています。 まずはお気軽に無料相談をご利用ください。 → [無料相談はこちら](https://hachimaruya808.com/contact/)
REQUEST
資料請求はこちら
資料請求
CONTACT
お問い合わせはこちら
お問い合わせ
簡単 1STEP
こちらから
無料で資料請求
資料請求