
SCS評価制度★3の取得最短ルート|ボトルネックは専門家確保|ハチマルヤ合同会社(808)
「うちは第3階層にあたるから、最短で★3を取っておきたい」
SCS評価制度への対応を検討し始めた情シス担当者の方から、こうした相談をいただくことがあります。ハチマルヤ合同会社(808)のコンサルタントとして先にお伝えすると、この言い方には1つ誤解が混じっています。「取得」できるのは★(評価レベル)であって、「第3階層」(サプライチェーン上の商流位置)ではありません。
とはいえ、最短でSCS評価制度★3を取得したいというニーズそのものは非常に重要です。取引先から取得を求められている、あるいは求められる見込みがあるのに、対応が遅れて取引条件から外れてしまっては本末転倒だからです。SCS評価制度そのものの全体像は、以下の記事で解説しています。
→ SCS評価制度とは?2027年から始まる新制度の全体像と対象企業
この記事では、★3を最速で取得するための進め方と、多くの企業が見落としがちな本当のボトルネックを整理します。実装作業だけに気を取られていると、思わぬところで全体のスケジュールが伸びてしまうため、着手前に全体像を押さえておきましょう。
「第3階層だから最短で★3を」は誤解?まず言葉を整理する
まず言葉の整理から始めます。「階層」はサプライチェーンの取引構造上、自社がどの位置にいるかを表す概念で、「★」は企業が選ぶ評価レベルです。この2つは別の概念で、「第3階層だから★3」という1対1の対応関係はありません。
詳しい違いは以下の記事で解説していますので、まだ整理できていない方はあわせてご覧ください。
→ SCS第3階層・第4階層とは?★3・★4との関係を正しく整理
本記事のテーマは、階層にかかわらず「★3を最短で取得するにはどう進めればよいか」です。
★3取得の全体プロセスを3工程で押さえる
最短ルートを考える前に、まず★3取得までの全体プロセスを押さえておきましょう。IPA公式サイトによると、★3は「専門家確認付き自己評価」という仕組みで進みます。[※1]
| 工程 | 内容 |
|---|---|
| ①対策実装 | 26要求事項に基づき、ポリシー策定・技術的対策・体制整備を行う |
| ②自己評価書作成 | 実施した対策を自己評価書としてまとめる |
| ③専門家確認・提出 | セキュリティ専門家が自己評価内容を確認・署名し、事務局へ提出する |
要求事項26件の中身は、以下の記事で全項目を解説しています。
→ [SCS評価制度★3の要求事項26件を全解説|優先順位と進め方](近日公開予定)
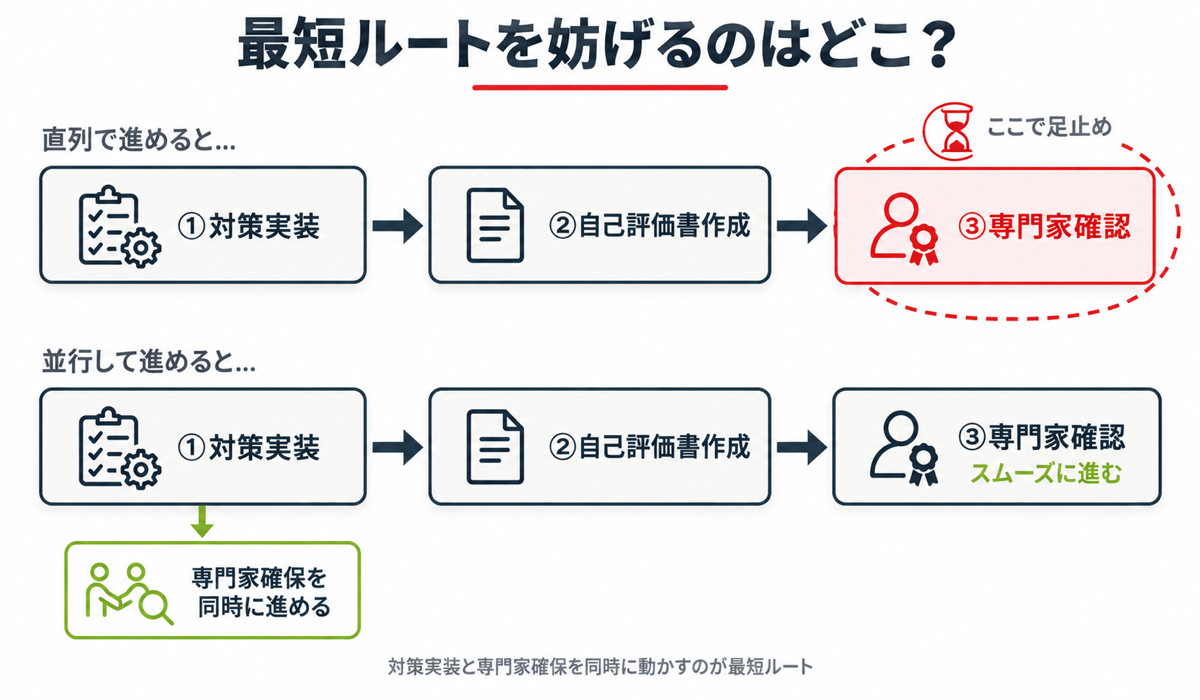
多くの企業は①の対策実装にばかり意識が向きますが、最短で取得するためには③の専門家確認をいつ・誰に依頼できるかが実は最大の分かれ目になります。②の自己評価書作成自体は、①で実施した対策を様式に落とし込む作業のため、実装さえ終わっていれば比較的短期間で完了します。時間を左右するのは、実装のボリュームと、確認してくれる専門家を確保できるタイミングの2つです。
最短ルートを妨げる最大のボトルネックは「専門家確保」
ここが本記事の最も重要なポイントです。
IPA公式サイトによると、③の専門家確認を行う「セキュリティ専門家」になるには、いくつかの条件を満たす必要があります。まず対象資格の保持が前提です。情報処理安全確保支援士・公認情報セキュリティ監査人・CISSP・CISA・CISM・ISO27001主任審査員のいずれかを保持している必要があります。[※1]そのうえで、力量の保持・維持と研修受講の要件を満たし、SCS評価制度の事務局に登録して初めて「セキュリティ専門家」として確認業務を行えるようになります。[※1]
さらに重要なのが、この専門家登録に必要な「研修事業者」について、IPAは2026年12月末頃からの公表を予定していると明記している点です。[※1]つまり、本記事の執筆時点では、専門家として正式登録できる人材の母数がまだ限定的である可能性が高いということです。対象資格を持つ人材が社内外にいたとしても、その人が事務局登録済みの「セキュリティ専門家」でなければ、確認業務を依頼することはできません。
自社の対策実装がどれだけ早く終わっても、確認・署名してくれる専門家が見つからなければ、③の工程で足止めされてしまいます。実装だけに集中して専門家探しを後回しにすると、実装完了後に「確認してくれる人が見つからない」という事態に直面しかねません。「最短ルート」を実現するには、対策実装と並行して、早い段階から専門家確保の見込みを確認しておくことが実務上のセオリーです。
26要求事項、着手する順番の考え方
対策実装(①の工程)についても、闇雲に進めるより順番を意識したほうが効率的です。26要求事項は7つの大分類に分かれています。[※2]
| 大分類 | 件数 | 着手の考え方 |
|---|---|---|
| ガバナンスの整備 | 3件 | 最優先。他の対策の前提になる方針・体制を先に固める |
| 取引先管理 | 3件 | ガバナンスと並行して着手可能 |
| リスクの特定 | 4件 | 情報機器・ネットワークの棚卸しが中心。早めに着手すると後工程が楽になる |
| 攻撃等の防御 | 13件 | 全体の半分を占める最大分類。技術的対策が多く、ツール導入で並行して進めやすい |
| 攻撃等の検知 | 1件 | 防御の対策と合わせて整備 |
| インシデントへの対応 | 1件 | 対応手順の文書化が中心。比較的短時間で着手可能 |
| インシデントからの復旧 | 1件 | 事業継続要件の整理が中心 |
考え方としては、まず「ガバナンスの整備」(方針・体制の決定)を最優先で固めます。これが決まっていないと、他の要求事項で求められる「ルールの策定」「周知」といった対応の拠り所がなくなるためです。たとえば「守秘義務のルール」や「セキュリティ対応方針」は、誰がどんな権限で決めたルールかが明確でなければ、社内への周知そのものが進みません。
ガバナンスの土台が固まったら、次に「リスクの特定」(情報機器・ネットワーク・外部サービスの棚卸し)に着手します。ここで自社の情報資産の全体像を把握しておくと、後続の「攻撃等の防御」で何を優先的に守るべきかが判断しやすくなります。
そのうえで、件数の多い「攻撃等の防御」を、技術的対策としてツール導入等と並行して進めるのが効率的です。ID管理・パスワードルール・パッチ適用手順など、ツールや既存の運用ルールで対応できる項目も多く含まれます。「取引先管理」「攻撃等の検知」「インシデントへの対応・復旧」は、防御の対策と合わせて並行して進められる項目です。
自社の対応状況を26項目すべてチェックしたい方は、以下のチェックリストをご活用ください。
→ [SCS評価制度★3の自社診断チェックリスト26項目](近日公開予定)
並行して進めれば短縮できる:実装と専門家確保を同時に動かす
最短ルートを妨げる最大の要因は、「①対策実装を全部終わらせてから、③専門家を探し始める」という直列的な進め方です。
対策実装には一定の期間がかかります。その期間中に専門家確保を並行して進めておけば、実装が完了した時点ですぐに確認を依頼できます。逆に、実装完了後から専門家を探し始めると、そこから確認までの期間がまるごと追加でかかってしまいます。
具体的には、対策実装に着手すると同時に、以下を並行して進めることをおすすめします。
- 自社に有資格者(情報処理安全確保支援士等)がいないか確認する
- いる場合は、その人がSCS評価制度の事務局に登録済みか、登録予定があるかを確認する
- 有資格者がいなければ、外部のセキュリティ専門家・コンサルティング会社に確認業務を依頼できるか相談する
- 依頼先の対応可能時期・スケジュール、対応可能な件数の上限を早めに確認しておく
- 研修事業者の公表(2026年12月末頃予定)以降、新たに専門家登録する予定の人・会社がいないか情報収集を続ける
対策実装と専門家確保を同時に走らせることが、最短ルートの最大のコツです。仮に対策実装に半年かかる想定だとしても、その半年間で専門家確保のめどを立てておけば、実装完了と同時に確認依頼に進めます。逆に実装完了後から専門家を探し始めると、依頼先が見つかるまでの期間がそのまま上乗せされ、想定より数ヶ月単位で取得が遅れることも珍しくありません。
ISO27001・Pマーク取得済みなら、何が・なぜ早くなるのか
すでにISO27001(ISMS)やPマークを取得している企業は、ゼロから始める企業より短期間で★3を取得できる傾向にあります。目安は以下の通りです。[※3]
| 自社の状況 | 必要期間の目安 |
|---|---|
| ゼロから対策を始める(ISO・Pマーク未取得) | 8〜12ヶ月 |
| ISO27001(ISMS)取得済み | 4〜6ヶ月 |
| Pマーク取得済み | 6〜10ヶ月 |
期間が短縮される理由は、「ガバナンスの整備」「リスクの特定」といった要求事項の多くが、既存の文書・体制と重なるためです。これらはISO27001やPマークの取得プロセスで、すでに整備が済んでいるケースが多くあります。ゼロから方針を作る必要がなく、既存の文書をSCS評価制度の様式に合わせて整理し直す作業が中心になるため、対応スピードが上がります。
より詳細な月次スケジュールは、以下の記事で解説しています。
→ [SCS評価制度の取得スケジュール|2027年申請開始に向けた逆算ロードマップ](近日公開予定)
最短ルートのチェックポイントまとめ
最後に、★3を最短で取得するためのチェックポイントを整理します。
- 「第3階層」と「★3」は別概念。最短で目指すのはあくまで★3の取得
- 全体プロセスは①対策実装②自己評価書作成③専門家確認・提出の3工程
- 最大のボトルネックは③の専門家確保。対策実装より先に動き始める
- 26要求事項は「ガバナンスの整備」を最優先に、件数の多い「攻撃等の防御」を並行して進める
- 実装完了を待ってから専門家を探すのではなく、実装と並行して専門家確保を進める
- ISO27001・Pマーク取得済みなら、既存の文書・体制を土台に短縮できる
よくある質問(FAQ)
Q1:SCS評価制度★3を最短で取得するには何から始めればいいですか?
「ガバナンスの整備」(方針・体制の決定)への着手と、専門家確保の見込み確認を同時に始めることをおすすめします。対策実装が終わってから専門家を探し始めると、その分だけ全体の期間が延びてしまいます。
Q2:専門家確認は社内の有資格者で代用できますか?
資格を保持しているだけでは不十分です。情報処理安全確保支援士等の対象資格に加え、力量の保持・維持と研修受講の要件を満たし、SCS評価制度の事務局に登録された「セキュリティ専門家」である必要があります。[※1]社内に対象資格の保有者がいる場合も、事務局登録が済んでいるか確認してください。
Q3:ISO27001を持っていると本当に早くなりますか?
はい、一般的に早くなる傾向があります。ISO27001の取得プロセスで整備した方針・体制・文書の多くが、SCS評価制度が求める要求事項と重なるためです。ゼロから作成する必要がなく、既存の文書を整理し直す作業が中心になります。
ハチマルヤ合同会社(808)では、SCS評価制度への対応を専門チームがサポートしています。
対策の実装だけでなく、本記事で解説した最大のボトルネックである専門家確保についても、どう進めればよいかご相談いただけます。
「何から始めればいいかわからない」という段階からご相談を受け付けています。
まずはお気軽に無料相談をご利用ください。
→ 無料相談はこちら
参考資料・出典
※1 IPA「SCS評価制度の詳細情報」(2026-09-16確認) https://www.ipa.go.jp/security/scs/details.html
※2 IPA「★3・★4 要求事項・評価基準」Excel(2026年4月21日公開) https://www.ipa.go.jp/security/scs/requirements-criteria.html
※3 ハチマルヤ合同会社(808)コンサルタントによる目安(詳細は本文中の関連記事「SCS評価制度の取得スケジュール」を参照)
REQUEST
資料請求はこちら
資料請求
CONTACT
お問い合わせはこちら
お問い合わせ
簡単 1STEP
こちらから
無料で資料請求
資料請求