
SCS評価制度の取引先管理|5要求事項の実務対応と進め方|ハチマルヤ合同会社(808)
SCS評価制度の要求事項に取り組んでいて、「取引先管理」の項目だけ進め方が分からない、という声をよく聞きます。ハチマルヤ合同会社(808)にも、社内の体制整備は進んでいるのに、取引先管理だけ止まっているという相談が寄せられます。
理由ははっきりしています。取引先管理は、26要求事項の中で唯一、自社だけでは完結しないカテゴリだからです。この記事では、取引先管理の5つの要求事項を実務の進め方に沿って整理します。
SCS評価制度そのものの全体像がまだ分からない方は、先に以下の記事をご覧ください。
→ SCS評価制度とは?2027年から始まる新制度の全体像と対象企業
「取引先管理」は自社だけで完結しない唯一のカテゴリ
SCS評価制度の要求事項は7つの大分類に分かれています。このうち「ガバナンスの整備」「リスクの特定」「攻撃等の防御」といった多くの分類は、自社内の体制・ルール・技術対策を整えれば対応できます。
一方、「取引先管理」だけは性質が異なります。要求事項の中身が「取引先との関係」「取引先のセキュリティ対策状況」といった、相手のある事柄を扱うためです。自社の意思だけでは完結せず、取引先の協力や情報提供が必要になる場面が出てきます。
この性質を理解しないまま「他のカテゴリと同じペースで進められるだろう」と着手すると、取引先とのやり取りに想定以上の時間がかかり、スケジュールが崩れがちです。取引先管理は、早めに・計画的に着手すべきカテゴリだと捉えておきましょう。
取引先管理の5要求事項を一覧で確認する
取引先管理の要求事項は、★3で3件、★4でさらに2件が追加され、合計5件になります。[※1]
| No. | 要求事項名 | 内容 | 区分 |
|---|---|---|---|
| 2-1-1 | 取引先とのビジネス又はシステム上の関係 | 取引先と自社との関係を把握すること | ★3 |
| 2-1-2 | 機密情報の取扱い | 自社の機密情報の取扱い方法を、共有先との間で明確にすること | ★3 |
| 2-1-4 | セキュリティインシデント発生時の役割・責任 | インシデント発生時の他社との役割・責任を明確にすること | ★3 |
| 2-1-3 | 取引先のセキュリティ対策状況 | 自社に影響を及ぼす可能性のある取引先のセキュリティ対策状況を把握すること | ★4で追加 |
| 2-1-5 | 機密情報の回収・破棄 | 契約終了時に自社の機密情報・アクセス権を回収または破棄させること | ★4で追加 |
★3の3件は「関係の把握」「ルールの明確化」「役割分担の明確化」という基礎的な整備です。★4で追加される2件は、取引先自身のセキュリティ状況にまで踏み込んで管理する、より高度な内容になっています。
26要求事項全体の優先順位・進め方は、以下の記事でも解説しています。
→ SCS評価制度★3の要求事項26件を全解説|優先順位と進め方
★3の3要求事項、実務での進め方
まず★3の3要求事項を、実務でどう進めるかを見ていきます。
2-1-1:取引先との関係の把握
最初の一歩は、取引先の棚卸しです。自社がどの取引先と、どのようなビジネス上・システム上の関係にあるかを整理します。実務的には、契約書・発注書・取引先台帳をベースに一覧化するところから始めるのが現実的です。
すべての取引先を一度に細かく整理しようとすると膨大な作業になります。まずは主要な取引先から着手し、関係性の把握を進めましょう。既存の取引先管理台帳やベンダーリストが社内にある場合は、それをベースにする方法がおすすめです。SCS評価制度の観点(ビジネス上の関係かシステム上の関係か)で情報を追記していけば、ゼロから作り直すより効率的に進められます。
2-1-2:機密情報の取扱いルールの明確化
自社の機密情報を取引先と共有する場合、その取扱い方法を明確にしておく必要があります。契約書や覚書に、取扱い範囲・利用目的・第三者提供の可否などを明記する形が一般的です。
なお、共有する情報に個人データが含まれる場合は、改正個人情報保護法の委託先管理の考え方とも関わってきます。この点は後の章で解説します。
2-1-4:セキュリティインシデント発生時の役割・責任
取引先との間で、セキュリティインシデントが発生した際に「誰が・何を・いつまでに」報告し対応するかを、あらかじめ取り決めておく要求事項です。
インシデントが実際に起きてから役割分担を相談していては対応が遅れます。平時のうちに、報告フロー・連絡先・対応の分担を文書化しておくことが望ましい進め方です。特に「どちらが一次対応を行うか」「どちらが監督省庁・顧客への報告義務を負うか」といった役割の切り分けは、契約書や覚書に明記しておくとトラブルを防ぎやすくなります。
★4で追加される2要求事項、何が難しいか
★4では、取引先管理にさらに2つの要求事項が追加されます。
2-1-3:取引先のセキュリティ対策状況の把握
自社に影響を及ぼす可能性のある取引先について、そのセキュリティ対策状況を把握する要求事項です。これが取引先管理の中でも特に対応が難しい項目です。理由は、自社の努力だけでは完結せず、取引先からの情報提供が不可欠だからです。
実務的な手段は主に2つあります。1つは、取引先へのアンケート・チェックシートによる確認です。もう1つは、取引先自身がSCS評価制度の登録(★3・★4)やISO27001等の認証を取得しているかを確認する方法です。すでに登録・認証を取得している取引先であれば、個別にヒアリングする手間を省けます。
2-1-5:契約終了時の機密情報の回収・破棄
取引先との契約が終了した際に、渡していた機密情報やアクセス権を回収・破棄させる要求事項です。契約終了時の手続きとして、情報の返却・削除・アクセス権の停止をチェックリスト化し、確実に実施できる仕組みを整えておくことがポイントになります。
取引先の数が多い場合はどう進めるか
取引先の数が多い企業では、すべての取引先に同じ基準で対応しようとすると、対応しきれなくなってしまいます。
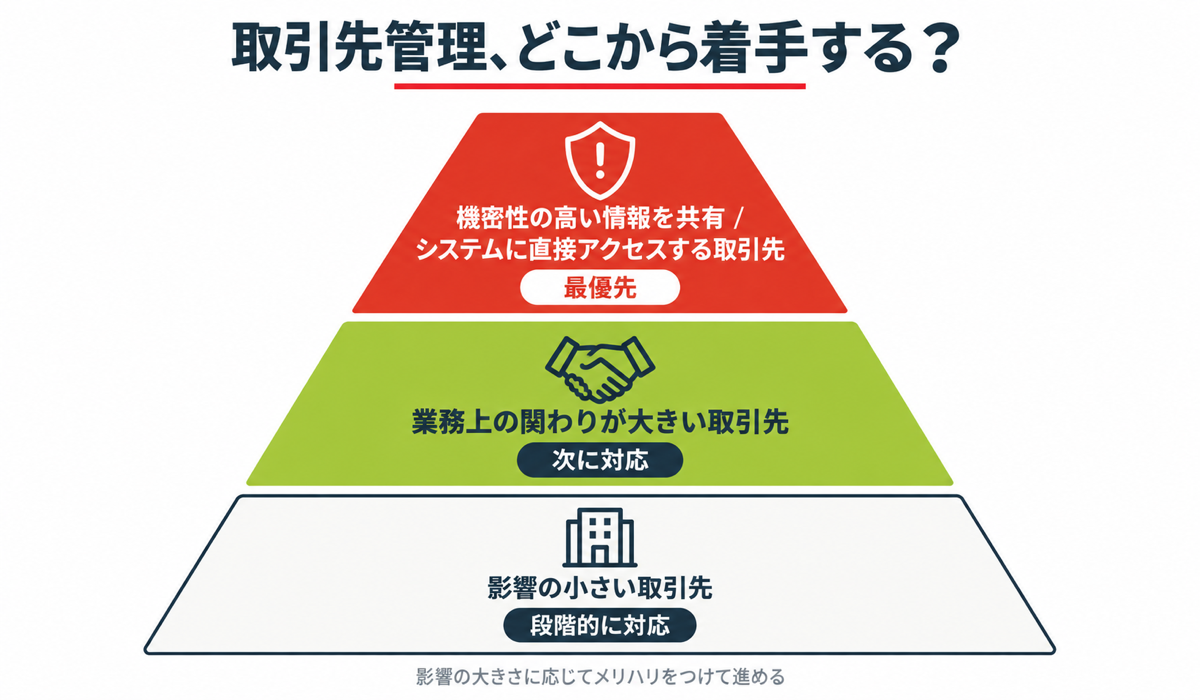
現実的な進め方は、取引先をリスクの大きさで優先順位づけすることです。まず、機密性の高い情報を共有している取引先や、自社のシステムに直接アクセスする取引先を洗い出します。こうした取引先を優先的に対応し、影響の小さい取引先は段階的に対応していく、という進め方が実務的です。
すべての取引先を一律に管理しようとするのではなく、影響の大きさに応じたメリハリをつけることが、取引先管理を無理なく進めるコツです。取引先の数が多い企業ほど、この優先順位づけの有無が対応スピードを大きく左右します。
改正個人情報保護法の委託先管理とは何が違うか
取引先管理について調べていると、「改正個人情報保護法の委託先管理」という言葉も目にすることがあるかもしれません。両者は扱う対象が近い部分もありますが、性質は異なります。
SCS評価制度の取引先管理は、企業が任意で取得を検討する評価制度の要求事項です。一方、改正個人情報保護法の委託先管理は、法的な義務として定められています。取扱う個人データが関わる場合は、両方を並行して確認しておく必要があります。
具体的には、取引先とやり取りする情報が個人データを含むかどうかで、確認すべき制度が変わってきます。個人データを含む場合は、SCS評価制度の要求事項に加えて、改正個人情報保護法が求める委託先管理義務も満たす必要があります。含まない場合は、SCS評価制度の取引先管理要求事項への対応に集中すれば足ります。
詳しい違いは、以下の記事で整理しています。
SCS評価制度に未対応のままでいることのリスクについては、以下の記事も参考にしてください。
→ SCS評価制度に未対応のリスクとは?取引停止の実例で解説
取引先がSCS評価制度に対応していない場合
2-1-3(取引先のセキュリティ対策状況の把握)に取り組む中で、取引先がSCS評価制度の登録やISO27001等の認証を取得していないケースに直面することがあります。SCS評価制度は★3・★4の受付がまだ始まっていないため、登録済みの取引先がない状態が当面は普通です。
この場合、取引先に評価制度の取得そのものを求める必要はありません。まずは自社独自のチェックシートやアンケートを用いて、取引先のセキュリティ対策状況を確認するところから始めましょう。取引先との関係性やビジネス上の重要度を踏まえ、協力を依頼する形が現実的な進め方です。
自社の取引先管理の対応状況を確認したい場合は、以下のチェックリストもあわせてご活用ください。
まとめ
- 取引先管理は、26要求事項の中で唯一、自社だけでは完結しないカテゴリ
- ★3の3要求事項(関係の把握・取扱いルールの明確化・役割分担の明確化)は、契約書・台帳ベースで着手できる
- ★4で追加される2要求事項(取引先のセキュリティ状況把握・契約終了時の情報回収)は、取引先の協力が前提になり対応が難しい
- 取引先の数が多い場合は、リスクの大きさで優先順位をつけて段階的に進める
- 改正個人情報保護法の委託先管理とは性質が異なる別の制度。個人データが関わる場合は両方を確認する
よくある質問(FAQ)
Q1:取引先管理の要求事項は、取引先の数が多いと対応が大変ですか?
すべての取引先を一律の基準で管理しようとすると負担が大きくなります。機密性の高い情報を扱う取引先やシステムに直接アクセスする取引先を優先し、リスクの大きさに応じて段階的に対応するのが実務的な進め方です。
Q2:取引先がSCS評価制度に対応していない場合はどうすればいいですか?
取引先に評価制度の取得自体を求める必要はありません。自社独自のチェックシートやアンケートで対策状況を確認し、関係性に応じて協力を依頼する形が現実的です。
Q3:改正個人情報保護法の委託先管理義務と、SCS評価制度の取引先管理は同時に対応できますか?
対象範囲は完全には一致しませんが、機密情報・個人データの取扱いルールを整理する作業は共通する部分があります。委託先・取引先の一覧化や契約書の見直しを同時並行で進めると効率的です。
ハチマルヤ合同会社(808)では、SCS評価制度への対応を専門チームがサポートしています。 「何から始めればいいかわからない」という段階からご相談を受け付けています。 まずはお気軽に無料相談をご利用ください。 → 無料相談はこちら
参考資料・出典
※1 IPA「★3・★4 要求事項・評価基準」Excel(2026年4月21日公開) https://www.ipa.go.jp/security/scs/requirements-criteria.html
REQUEST
資料請求はこちら
資料請求
CONTACT
お問い合わせはこちら
お問い合わせ
簡単 1STEP
こちらから
無料で資料請求
資料請求