
SCS評価制度★3の自社診断チェックリスト26項目|ハチマルヤ合同会社(808)
「SCS評価制度、自社がどれくらい対応できているのか、まず自分たちでざっくり確認したい。。」
そう感じている情シス・セキュリティ担当の方は多いのではないでしょうか。ハチマルヤ合同会社(808)には、本格的な診断の前に「まず現在地を知りたい」というご相談が多く寄せられています。この記事では、IPA公式の要求事項に基づいて、★3の26項目をチェック形式で整理しました。この記事を読みながら、その場で自社の状況を確認してみてください。
SCS評価制度そのものの全体像がまだ分からない方は、先に以下の記事をご覧ください。
→ SCS評価制度とは?2027年から始まる新制度の全体像と対象企業
このチェックリストの使い方
このチェックリストは、IPA公式の要求事項・評価基準(2026年4月21日公開)に基づいています。★3で定められた26件の要求事項を、大分類ごとに整理しました。
各項目について、自社の状況を次の3段階で確認してみてください。
- 実施済み:ルール・手続きが定められ、実際に運用されている
- 一部実施:一部の部署・システムのみ対応している、または口頭ルールはあるが文書化されていない
- 未実施:まだ着手していない
なお、ここでの「担当部署・役員の決定」(後述の要求事項1-2-1)は、CISOのような専任の役職を新設することを求めているわけではありません。既存の役員が兼務する形でも要件を満たせます。組織の規模に応じて柔軟に考えてください。
①ガバナンスの整備(3件)
組織としてセキュリティに取り組む体制と方針を整えるカテゴリです。
| No. | 要求事項名 | 内容 | チェック |
|---|---|---|---|
| 1-2-1 | セキュリティ推進活動部門 | 担当する部署・役員・従業員を決定し、責任及び権限を割り当てる | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 1-2-3 | 守秘義務のルール | 守秘義務のルールを策定し、遵守させる | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 1-3-1 | セキュリティ対応方針の策定 | 自社のセキュリティ対応方針を策定し、周知する | [ ]実施済み [ ]一部実施 [ ]未実施 |
このカテゴリは、他のすべての対策の土台になる部分です。方針や体制が定まっていないと、以降のカテゴリの対策も場当たり的になりがちです。まだ手をつけていない場合は、ここから着手するのがおすすめです。
②取引先管理(3件)
取引先とのやり取りにおけるセキュリティ上の取り決めを整理するカテゴリです。
| No. | 要求事項名 | 内容 | チェック |
|---|---|---|---|
| 2-1-1 | 取引先とのビジネス又はシステム上の関係 | 取引先と自社との関係を把握する | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 2-1-2 | 機密情報の取扱い | 自社の機密情報の取扱い方法を、共有先との間で明確にする | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 2-1-4 | セキュリティインシデント発生時の役割・責任 | インシデント発生時の他社との役割及び責任を明確にする | [ ]実施済み [ ]一部実施 [ ]未実施 |
取引先が多い企業ほど、この項目の整理には時間がかかる傾向があります。まずは主要な取引先から優先的に確認していくとよいでしょう。
③リスクの特定(4件)
自社の情報機器・ネットワーク・情報資産の状況を把握するカテゴリです。
| No. | 要求事項名 | 内容 | チェック |
|---|---|---|---|
| 3-1-1 | 情報機器、OS及びソフトウェアに関する情報の把握 | 情報機器・OS・ソフトウェアの情報を把握する | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 3-1-2 | ネットワークに関する情報の把握 | ネットワーク情報を把握するための仕組みを整備する | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 3-1-3 | 外部情報サービスの管理 | 自社の機密情報を扱う外部情報サービスを管理する | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 3-1-4 | 機密区分に応じた情報の管理 | 機密区分に応じた情報の管理ルールを定め、それに基づく管理を行う | [ ]実施済み [ ]一部実施 [ ]未実施 |
このカテゴリは「何を持っているか」を正確に把握することが目的です。資産の棚卸しができていないと、以降の防御・検知の対策も抜け漏れが起きやすくなります。
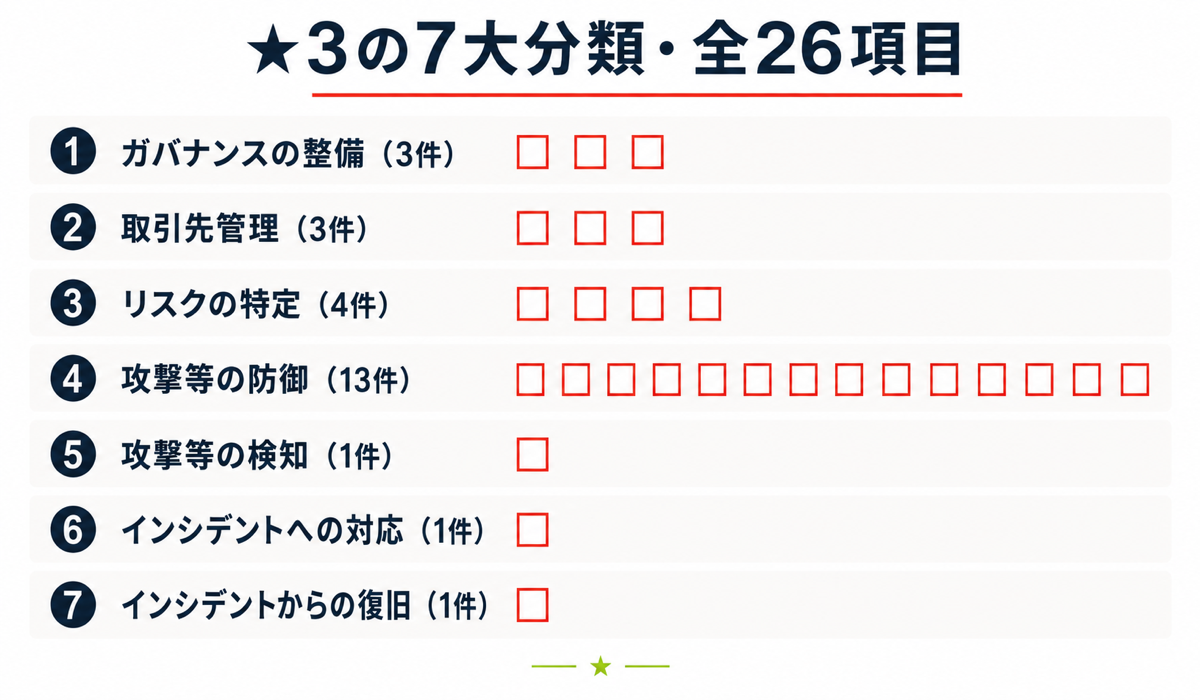
④攻撃等の防御(13件・最も要求事項数が多いカテゴリ)
★3の26件のうち約半数を占める、最も対策項目が多いカテゴリです。
| No. | 要求事項名 | 内容 | チェック |
|---|---|---|---|
| 4-1-1 | ユーザIDの管理手続 | ユーザIDの発行・変更・削除の手続を定める | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 4-1-2 | 管理者IDの管理手続 | 管理者IDの発行・変更・削除の手続を定める | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 4-1-3 | 認証の強度・実装方法の決定 | システム・情報の重要度に応じて認証の強度・実装方法を決定する | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 4-1-4 | アカウントロック制御 | パソコン・スマートデバイスにロック制御を行う | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 4-1-5 | パスワード設定ルール | パスワード設定に関するルールを定め、周知する | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 4-1-6 | パスワード管理ルール | パスワードの管理に関するルールを定め、周知する | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 4-1-7 | アクセス権の管理ルール | アクセス権の管理ルールを定める | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 4-2-2 | セキュリティインシデント発生時の教育・訓練 | インシデント対応に関する教育・訓練を行う | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 4-3-4 | 適切なバックアップ | 適切なバックアップを行う | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 4-4-1 | 情報機器、OS及びソフトウェアの安全な構成 | 安全な構成を確立し、維持する | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 4-4-4 | セキュリティパッチ・アップデートの手続 | パッチ・アップデート適用の手続を定める | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 4-4-5 | マルウェア感染からの保護 | システムをマルウェア感染から保護する | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 4-5-1 | ネットワーク境界防護 | ネットワークを適切に分離し、境界部分を防護する | [ ]実施済み [ ]一部実施 [ ]未実施 |
このカテゴリは項目数が多いぶん、一度にすべてを終わらせようとすると負担が大きくなります。ID管理・パスワード・アクセス権といった基本的な項目から着手し、ネットワーク境界防護のような技術的な対策は専門部署と連携しながら進めるとよいでしょう。
⑤検知・⑥対応・⑦復旧(各1件・計3件)
インシデントの発生に備える3つのカテゴリです。件数は少ないですが、いずれも実際の運用が求められる項目です。
| No. | 大分類 | 要求事項名 | 内容 | チェック |
|---|---|---|---|---|
| 5-1-1 | 攻撃等の検知 | ネットワーク接続・データの監視 | ネットワーク上の適切な場所で接続・データ転送を監視する | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 6-1-1 | インシデントへの対応 | インシデント対応手順 | 対応手順・対応体制等を定める | [ ]実施済み [ ]一部実施 [ ]未実施 |
| 7-1-1 | インシデントからの復旧 | 事業継続要件に沿った復旧準備 | 事業上重要なシステムの復旧に必要な準備を行う | [ ]実施済み [ ]一部実施 [ ]未実施 |
「手順を定めているだけ」で終わらせず、実際に訓練や見直しを行っているかどうかも、あわせて確認しておくとよい項目です。
チェックが終わったら、次にやること
26項目のチェックが終わったら、まず「未実施」が多いカテゴリから優先順位をつけて対応を検討します。すべての項目を一度に終わらせる必要はありません。
優先順位のつけ方に迷ったら、次の2つの軸で考えてみてください。1つ目は「取引先から急ぎ求められているかどうか」です。具体的な要請がある場合は、そこに関連する項目を優先します。2つ目は「対応にかかる時間」です。ルールを定めるだけで済む項目(守秘義務のルール策定等)は比較的早く着手できますが、技術的な対策(ネットワーク境界防護等)は導入に時間がかかることがあります。着手しやすい項目から手をつけて、小さな進捗を積み重ねていくことをおすすめします。
このチェックリストは、あくまで自己診断のための簡易的な整理です。より体系的に、要求事項ごとの評価基準まで踏み込んで確認したい場合は、以下の記事も参考にしてください。
→ SCS評価制度★3の要求事項26件を全解説|優先順位と進め方
チェックの結果をもとに、本格的なギャップ分析・対応計画に進みたい場合は、以下の記事で具体的な進め方を解説しています。
→ SCS評価制度のギャップ分析の進め方|現状把握から対応計画まで
なお、★4を目指す場合は、ここで紹介した26件に加えて17件の要求事項が追加されます。★4まで見据えている場合は、あわせて確認しておくとよいでしょう。
社内の体制づくりから始めたい場合は、以下の記事もあわせてご覧ください。
→ SCS対応に必要な社内体制|情シス・事業部・法務の役割分担
よくある質問(FAQ)
Q. このチェックリストは公式のものですか? A. IPAが公開している公式の要求事項・評価基準(2026年4月21日公開)に基づいて作成しています。ただし、正式な適合判断は評価基準に基づいて行われるため、実際の申請時にはIPAの公式資料を必ず確認してください。
Q. チェックした結果、多くが未実施でした。何から手をつければいいですか? A. まずはガバナンスの整備(体制・方針)から着手することをおすすめします。土台となる体制が整っていないと、他のカテゴリの対策も進めにくくなるためです。優先順位のつけ方に迷う場合は、ギャップ分析の記事も参考にしてください。
Q. CISOがいなくてもこのチェックリストは使えますか? A. 使えます。要求事項1-2-1が求めているのは「担当する部署・役員・従業員の決定」であり、CISOという専任役職の設置は求められていません。既存の役員が兼務する形でも問題ありません。
まとめ
SCS評価制度★3の26項目は、ガバナンス・取引先管理・リスクの特定・攻撃等の防御・検知・対応・復旧の7つの大分類に整理できます。このチェックリストを使えば、専門家に相談する前に、自社の現状をおおまかに把握できます。未実施の項目が多くても、焦る必要はありません。優先順位をつけて、一つずつ対応を進めていくことが大切です。
ハチマルヤ(808)では、専門家によるコンサルティングに加えて、無料のセルフチェックができるHACHIMORIというプロダクトも提供しています。このチェックリストよりもさらに詳しく、体系的に自社の状況を確認したい場合にご活用ください。
ハチマルヤ合同会社(808)では、SCS評価制度への対応を専門チームがサポートしています。 「何から始めればいいかわからない」という段階からご相談を受け付けています。 まずはお気軽に無料相談をご利用ください。 → 無料相談はこちら
REQUEST
資料請求はこちら
資料請求
CONTACT
お問い合わせはこちら
お問い合わせ
簡単 1STEP
こちらから
無料で資料請求
資料請求