
SCS評価制度の適用範囲とは?クラウド・テレワーク端末・工場の考え方|808
「★3の準備を始めたいけれど、自社のどこまでが対象になるのか分からない」
SCS評価制度の準備を任された担当者が、最初に迷うのがこの点ではないでしょうか。社内のサーバだけなのか、クラウドサービスも入るのか。在宅勤務の社員のパソコンや、工場の生産設備はどうなるのか。
2026年10月28日、IPA(情報処理推進機構)は、こうした疑問に答える「要求事項・評価基準 解説書」を公開しました。[※1] この記事では、解説書の第3章をもとに、SCS評価制度の「適用範囲」の考え方と決め方を、ハチマルヤ合同会社(808)が整理します。情報は本記事の執筆時点(2026年11月16日)のものです。
SCS評価制度そのものの全体像は、以下の記事で解説しています。
適用範囲とは|★を取る前に最初に決めるもの
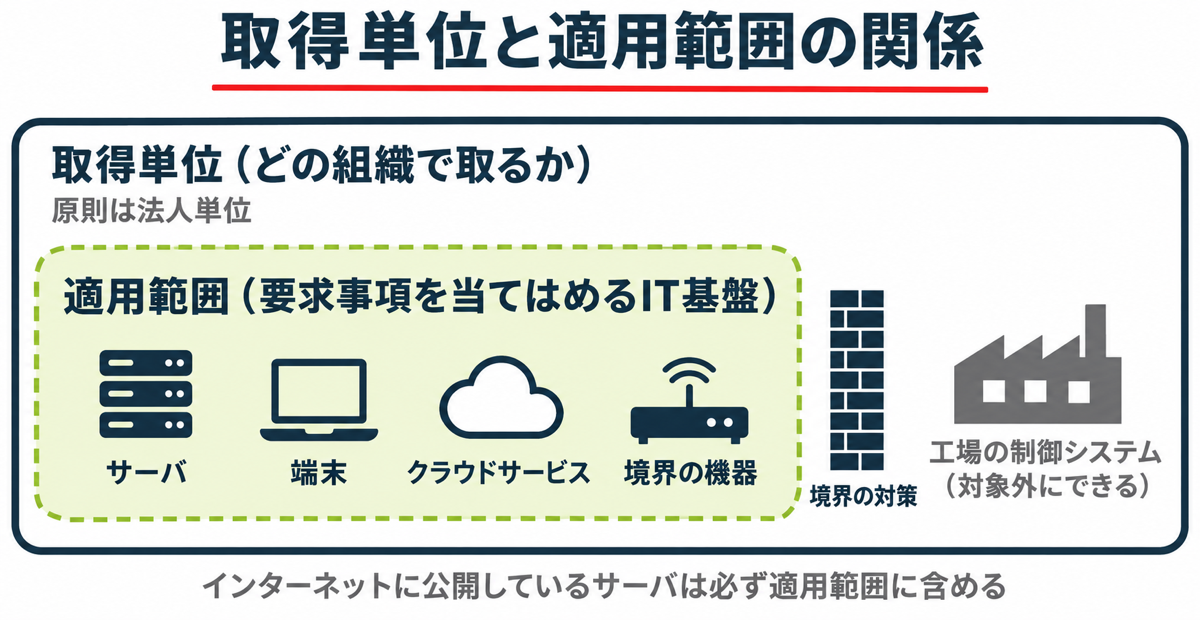
SCS評価制度では、★を取る前に「取得単位」と「適用範囲」を決めます。
- 取得単位:どの組織で★を取るか(法人、事業部、企業グループなど)
- 適用範囲:取得単位の中で、どのIT基盤に要求事項を当てはめるか
自己評価等ガイドでは、取得単位と適用範囲は、自己評価に先立って会社が自らの責任と判断で決めるものとされています。[※2] 決めた内容は、★3確認責任者(★4は評価機関)に妥当性を確認してもらいます。[※2]
適用範囲を決める目的は、インターネットを経由した不正アクセスやマルウェア感染などの脅威から、会社の重要な資産を守ることです。[※1] そのため、まず守るべきシステムや機器をはっきりさせ、そこに要求事項に沿った対策をとっていくことになります。
取得単位の考え方|原則は法人単位
取得単位は、原則として法人(または個人事業主)です。[※1] ただし、確認責任者や評価機関に妥当と認められれば、事業部や企業グループを取得単位にすることもできます。[※1]
解説書では、組織の区分と、その組織のセキュリティ対策の責任者がはっきりしていれば、規模の大小は問わないとしています。[※1] 一方で、プロジェクトのような期間限定の組織は取得単位にできません。継続的に対策をとり、改善していくことを求める制度のためです。[※1] また、会社の判断で、国外の拠点を取得単位に含めることもできます。[※1]
事業部単位やグループ単位で取るための条件は、以下の記事で解説しています。
→ SCS評価制度の自己評価等ガイドとは?アセスメントシートの使い方と準備のポイント
適用範囲に含めるもの|インターネットとつながるIT基盤
適用範囲には、取得単位で使っているサーバ、パソコンやスマートフォンなどの端末、ネットワーク機器のうち、次のどれかにあたるものを含めます。[※1]
- インターネットからの通信を受け付けるもの
- インターネットを使って外部のサービスやシステムと通信するもの
- 上の機器やシステムとインターネットとの間の通信を制御するもの
ここでいうIT基盤には、機器やOSだけでなく、アプリケーションも含まれます。[※1] また、人事管理システムや営業管理システムなど、特定の業務のためのシステムだけを適用範囲にすることはできません。[※2] なお、Webサーバやメールサーバなど、インターネットに公開しているサーバは、必ず適用範囲に含めます。[※1]
外部ネットワークとの境界の機器
ファイアウォール、ルータ、VPN機器など、適用範囲とその外側との境界をつくる機器も、適用範囲に含めます。[※1] ★4では、こうした機器のうち外部から直接アクセスできるものが、技術検証の対象になります。[※1] 技術検証では、外部から疑似的な攻撃の通信を行い、深刻な脆弱性(CVSS基本値7.0以上)がないかを確かめます。[※3]
クラウドサービスやグループ共通のネットワーク
見落としやすいのが、自社で持っていないIT基盤です。他社が提供するクラウドサービスや、親会社が提供するグループ共通のネットワークなども、自社のIT基盤を構成していれば適用範囲に含まれます。[※1]
こうしたサービスでは、利用する側から提供者に詳しい対策を確かめたり、追加の対策を頼んだりするのは難しいのが一般的です。[※1] そのため解説書では、次の2つを求めています。[※1]
| やること | 内容の例 |
|---|---|
| 利用者として行う対策 | IDの管理、ユーザ認証、強いパスワードの設定、データの保護とバックアップ、継続的な監視、インシデント対応手順の整備 |
| 提供者の対策の確認 | 認証の取得状況、SOC2報告書(外部の監査人による内部統制の報告書)、サービスの仕様などで確かめる |
グループ共通のネットワークであれば、提供者の親会社などからアセスメントシートを共有してもらう方法も有効とされています。[※1] 親会社が★の登録を持っているかを確かめる方法もあります。[※1]
クラウド事業者に確認することの例
解説書では、クラウド事業者に確認することの例として、次のような項目を挙げています。[※1]
- 物理的な管理:サーバを置く場所への入退室の管理、記録媒体の持ち込み・持ち出しの制限
- 認証やアクセスの管理:管理者IDの発行・削除の手続き、システムの重要度に応じた認証の強さ
- ソフトウェアの管理:脆弱性の管理、安全な設定の維持、サポートが切れたソフトウェアを使わないこと
どこまで確認するかは、サービスの種類によって変わります。[※1] 確認は、サービスの仕様やSOC2報告書、事業者が開示する報告書で行うほか、事業者への個別の問い合わせでも行えるとされています。[※1]
適用範囲に含めないもの|工場の制御システムなど
次のようなものは、一般的にIT基盤や外部ネットワークとの境界にあたらないとして、制度の対象外とされています。[※1]
- 工場などの制御(OT)システム:たとえば、一方向セキュリティゲートウェイ(一方向にしか通信できない装置)で外部と区切られた製造拠点の制御システム
- 事業上の事情で要求事項を守るのが難しく、適用範囲から隔離して運用するサーバや端末:たとえば、研究開発のために古いソフトウェアを使い続けている環境
- 顧客に販売する製品や、顧客向けに提供するサービスの基盤:自社が管理しないもの、または要求事項を守るのに他の組織の対応が必要なもの
ただし、これらが適用範囲内のIT基盤とネットワークでつながっている場合は、その境界でネットワークを守る対策が必要です。[※1] その対策がとられていなければ、制御システムであっても適用範囲に含めなければならないとされています。[※1]
境界での対策の考え方として、解説書では、適用範囲の外からの通信を、インターネットからの通信と同じように扱うことを示しています。[※1] ファイアウォールやVLAN(ネットワークを論理的に分ける仕組み)などで区切り、必要な通信だけを許可する形です。IDとパスワードの組み合わせだけで制限するものは、ここでいう境界の対策には含まれません。[※1]
工場の制御システムやIoT製品は、別の制度やガイドラインに沿って対策することが想定されています。[※1] 制御システムなら経済産業省の工場システム向けのガイドライン、IoT製品ならJC-STAR(セキュリティ要件適合評価及びラベリング制度)などです。[※1]

テレワーク・私物・委託先の端末はどう扱う?
端末の扱いは、誰が持っている端末か、どこで使うかによって変わります。解説書の考え方を表にまとめると、次のとおりです。[※1]
| 持ち主 | 端末 | ルータ |
|---|---|---|
| 会社 | 含める(在宅勤務など使う場所は問わない) | 含める |
| 社員個人(私物を業務に使う場合) | 含める。業務上の通話、SMS、多要素認証のためだけに使う端末は除外できる | 含めない |
| 委託先 | 含めない | 含めない |
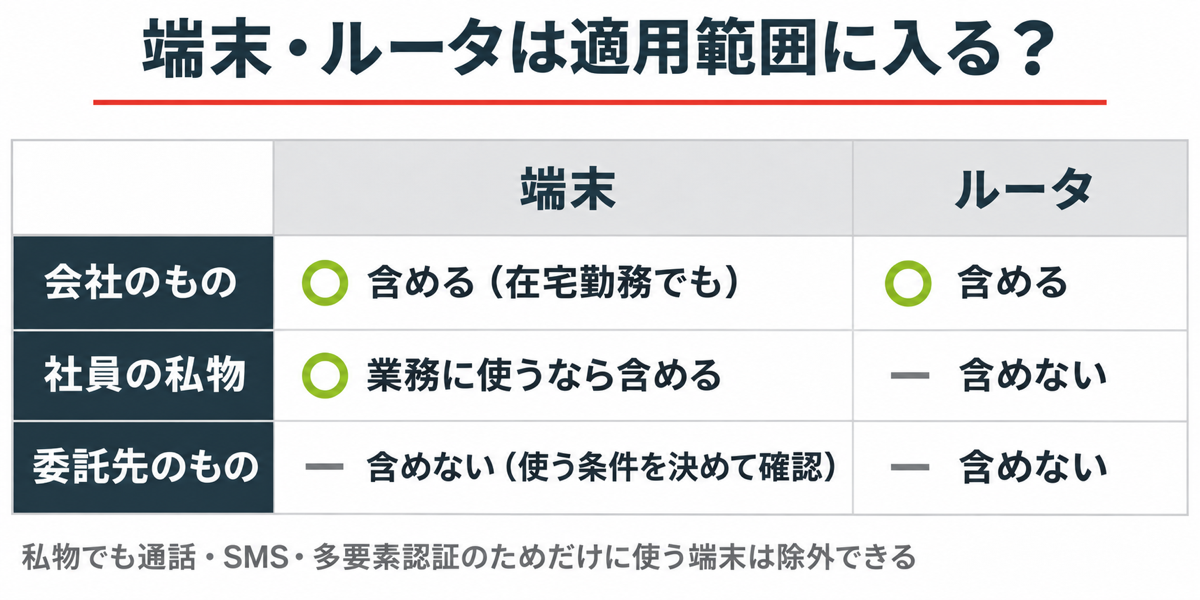
在宅勤務で使う端末は、会社が支給したものかどうかを問わず適用範囲に含めます。[※1] 一方で、会社が支給したものでない自宅のルータは、含める必要がありません。この場合、ルータにつなぐ端末側で、ソフトウェアのファイアウォールなどの対策をとることが望ましいとされています。[※1] なお、VPNを通じて業務をする場合は、VPNの接続先にあるネットワーク機器が外部との境界とみなされます。[※1]
委託先が持っている端末で自社のシステムに接続させる場合、その端末は適用範囲に含めません。[※1] ただし、その端末で自社の機密情報や業務システムを扱うときの条件を決め、守られているかを確認する必要があります。[※1]
事例で考える|2つの拠点を持つ製造業の場合
解説書には、適用範囲の設定事例が載っています。ここでは、そのうち中小規模の企業の例を、要点だけ紹介します。[※1]
想定されているのは、本社を兼ねる工場と、もう1つの工場を持つ、従業員100〜300名ほどの製造業です。共通のシステムは外部のデータセンターに置き、Webサーバは他社のクラウド、メールやファイルの保管は他社のクラウドサービスを使っています。工場の加工装置や検査装置は、ファイアウォールで事務用のネットワークと分けられています。
2つの拠点をどちらも含める場合
解説書では、データセンターのIT基盤、2つのクラウドサービス、両方の拠点で使う端末を適用範囲に含めることが考えられるとしています。[※1] 工場の装置が要求事項を守れない場合は、インターネットからの通信を受け付けないよう、ファイアウォールなどで分ける必要があります。[※1] あわせて、データセンターやクラウドの事業者の対策状況を、サービスを選ぶときなどに確かめます。[※1]
本社の拠点だけを含める場合
もう1つの工場を範囲から外すことも考えられます。解説書では、たとえばその工場でサポートが切れた端末を使っていて、入れ替えの計画も立っていない場合を挙げています。[※1] この場合は、本社拠点の端末とデータセンター、クラウドサービスを適用範囲に含めることが考えられるとしています。外した工場のネットワークとの境界は、ファイアウォールなどで分けることが望ましいとされています。[※1] なお、解説書の一般的な考え方では、範囲から外したものとの境界で保護のための対策をとる必要があるとされています。[※1] ★3確認責任者(★4は評価機関)も、その対策がとられているかを確認します。[※2]
このように、すぐに要求事項を満たせない部分を、境界で分けたうえで範囲から外すという考え方もとれます。ただし、インターネットに公開しているサーバは、どちらの場合も必ず範囲に含めます。[※1]
適用範囲を決める手順|今からできる4ステップ
適用範囲は、次の手順で決めていくと整理しやすくなります。ここで紹介する進め方は、解説書の考え方をもとにした808の整理です。
- IT資産とクラウドサービスを洗い出す:サーバ、端末、ネットワーク機器に加え、利用しているクラウドサービスや、私物端末の業務利用の有無も一覧にする
- インターネットとのつながりで仕分ける:上の3条件にあたるか、工場の装置など対象外にできるものかを分ける。範囲から外すものは、外す理由と一緒に一覧にし、その概要を適用範囲の説明に書く必要がある[※1]
- 範囲と境界の図を描く:どこまでを範囲に含め、どこで区切るかを図にする。自己評価等ガイドでも、確認責任者が概要図や組織体制図の提供を受けて確かめる例が示されている[※2]
- 確認責任者と合意する:決めた範囲の妥当性を★3確認責任者(★4は評価機関)に確認してもらう
範囲が決まったら、アセスメントシートの「適用範囲に係る質問事項」に回答します。[※2] ★3の要求事項26件の中身は、以下の記事で解説しています。
→ SCS評価制度★3の要求事項26件を全解説|優先順位と進め方
確認責任者の当てをつけておく必要性は、以下の記事で解説しています。
→ SCS評価制度★3の取得最短ルート|ボトルネックは専門家確保
まとめ
- ★を取る前に、取得単位(どの組織で取るか)と適用範囲(どのIT基盤に要求事項を当てはめるか)を決め、確認責任者に妥当性を確認してもらう
- 適用範囲には、インターネットとつながるサーバ・端末・ネットワーク機器を含める。インターネット公開サーバは必ず含める
- クラウドサービスやグループ共通のネットワークも範囲に入る。利用者としての対策と、提供者の対策の確認の両方が必要
- 工場の制御システムなどは対象外にできるが、境界でネットワークを守る対策がなければ範囲に含める
- 在宅勤務の端末は会社支給かどうかを問わず含め、私物端末も業務に使うなら含める。委託先の端末は含めないが、使う条件を決めて確認する
よくある質問(FAQ)
Q1:Microsoft 365などのクラウドサービスも適用範囲に入りますか?
自社のIT基盤として使っていれば、適用範囲に含まれます。IDの管理や認証、バックアップなど、利用者として行う対策をとります。そのうえで、提供者の対策を、認証の取得状況やSOC2報告書、サービスの仕様などで確かめる必要があります。
Q2:在宅勤務の社員の自宅ルータも対象ですか?
会社が支給したルータは含めますが、それ以外のルータは含める必要がありません。ただし、在宅勤務で使う端末そのものは、会社支給かどうかを問わず適用範囲に含めます。自宅ルータにつなぐ端末では、ソフトウェアのファイアウォールなどの対策をとることが望ましいとされています。
Q3:工場の生産設備は対象になりますか?
工場の制御(OT)システムは、制度の対象外とされています。ただし、事務用のネットワークとつながっている場合は、その境界でファイアウォールなどによる対策が必要で、対策がなければ適用範囲に含めなければなりません。
自社の適用範囲をどう決めればよいか、クラウドサービスや拠点の扱いに迷っている段階からご相談いただけます。
ハチマルヤ合同会社(808)では、SCS評価制度への対応を専門チームがサポートしています。
まずはお気軽に無料相談をご利用ください。 → 無料相談はこちら
参考資料・出典
※1 IPA「★3・★4 要求事項・評価基準 解説書(SCS-620)」v1.0(2026年10月28日)第3章 https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/SCS-620-handbook-v1.0.pdf
※2 IPA「★3・★4 自己評価等ガイド(SCS-410)」v1.0(2026年10月28日公開、10月29日一部修正版を確認) https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/SCS-410-self-assess-guide-v1.0.pdf
※3 IPA「★4 技術検証ガイド(SCS-430)」v1.0(2026年10月28日) https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/SCS-430-vuln-assess-guide-v1.0.pdf
REQUEST
資料請求はこちら
資料請求
CONTACT
お問い合わせはこちら
お問い合わせ
簡単 1STEP
こちらから
無料で資料請求
資料請求