
セキュリティチェックシートの答え方|回答例と、対策できていない項目の書き方|808
「取引先から、セキュリティに関するチェックシートが届いた。質問が何十問もあって、どう答えればいいか分からない」
総務や情報システムと兼任で、こうした回答を任されている方も多いのではないでしょうか。チェックシートは取引先ごとに書式が違い、専門用語も多いため、質問の意味をつかむだけでも時間がかかります。
この記事では、取引先から届いたセキュリティチェックシートに答えるときの進め方を、作業の順番に沿って整理します。チェックシートには国が定めた共通の書式はありません。そのため本記事の書き方のコツは、公表資料をもとにした、ハチマルヤ合同会社(808)の考え方です。情報は本記事の執筆時点(2026年11月11日)のものです。
なぜ取引先からチェックシートが届くのか
取引先がセキュリティチェックシートを送ってくるのは、自社の取引先や委託先が攻撃の入口にならないかを確かめるためです。委託先を経由した攻撃や情報漏えいが続くなか、発注する側には、取引先の対策の状況を把握することが求められるようになっています。
一方で、答える側の負担は小さくありません。IPA(情報処理推進機構)の資料でも、この点が指摘されています。[※1] 委託先の企業は、さまざまな委託元からさまざまな要求事項を求められ、特に中小企業を中心に過度な負担につながっているとされています。[※1] 委託元ごとにバラバラの書式で、数十から数百に及ぶ煩雑な対応を求められることもあります。[※1]
こうした委託元・委託先双方の課題の解決も目指して、国が進めているのがSCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)です。[※1] 共通の基準で対策の状況を示せるようにすることが、狙いの1つです。ただ、制度の登録受付は2027年3月の予定です。[※2] 受付が始まったあとも、★をどう扱うかは取引先との間で決めるものとされていて、取引先が独自のチェックシートを使い続けることはありえます。[※2]目の前のチェックシートには、一つずつ答えていく必要があります。
委託先を経由した攻撃の手口と事例は、以下の記事で解説しています。
→ サプライチェーンセキュリティ(SCS)とは?攻撃の事例と対策、今なぜ強化が求められるのか
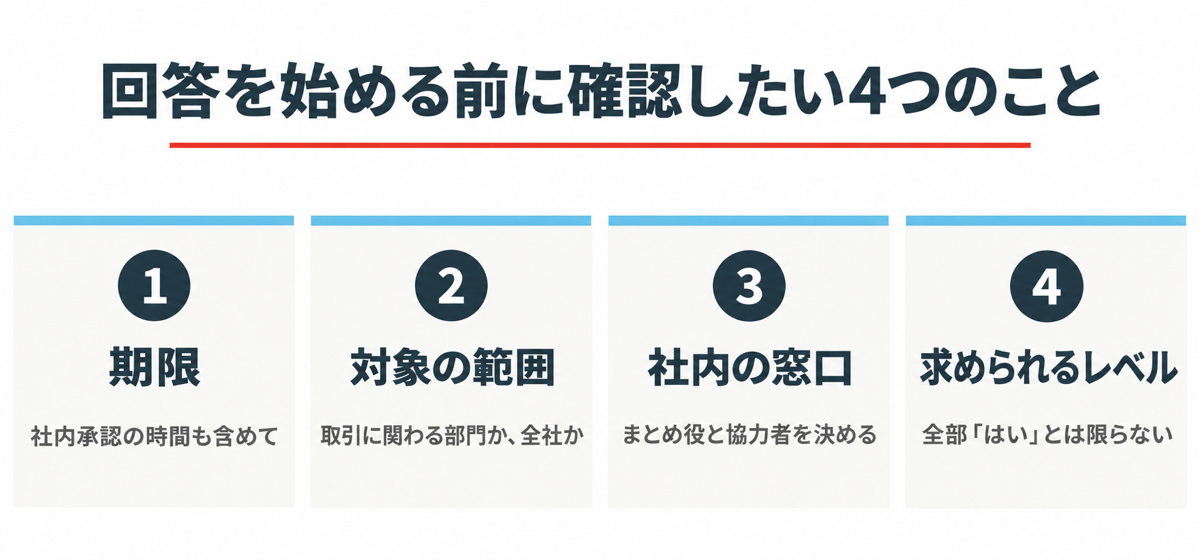
回答を始める前に確認したい4つのこと
いきなり1問目から答え始めるより、先に次の4つを確かめておくと、手戻りが減ります。
① 期限
回答の期限と、期限までに社内の確認(上長や経営層の承認)が必要かを確かめます。質問が多い場合は、期限の延長を相談できるかも早めに聞いておきましょう。
② 対象の範囲
その取引に関わる部門やシステムだけについて答えればよいのか、会社全体について答えるのかを確かめます。範囲があいまいなまま答えると、「全社でできている」と受け取られ、実際と食い違うおそれがあります。
③ 社内の回答窓口と協力者
チェックシートの質問は、情報システム、総務、人事、法務など、複数の部署にまたがります。回答をまとめる窓口を1人に決め、質問ごとに誰に確認するかを割り振っておきましょう。
④ 求められているレベル
取引先が「最低限これだけはできていてほしい」という水準を示しているかを確かめます。すべての質問に「はい」と答えることが求められているとは限りません。分からなければ、取引先の担当者に聞いて問題ありません。
質問の読み方|よく出る質問を6つの分野に分けて読む
チェックシートの質問は取引先ごとに違いますが、808の整理では、おおむね次のような分野に分けられます。分野ごとにまとめて読むと、誰に確認すればよいかが見えてきます。
| 分野 | よく出る質問の例 | 主に確認する部署 |
|---|---|---|
| ルールと体制 | セキュリティの方針や規程があるか、責任者は誰か | 経営層、総務 |
| 人と教育 | 従業員への教育や、秘密保持の誓約をしているか | 人事、総務 |
| アカウントとアクセス | パスワードのルール、多要素認証、退職者のアカウント削除 | 情報システム |
| 端末とシステム | ウイルス対策、OSやソフトの更新、バックアップ | 情報システム |
| 事故への備え | インシデント(セキュリティ上の事故)の連絡体制や手順があるか | 情報システム、経営層 |
| 委託先の管理 | 再委託先や外部サービスの管理をしているか | 法務、調達 |
これらの分野の多くは、SCS評価制度の★3の要求事項とも重なります(808の整理)。★3の要求事項は7つの大分類・26件で構成されていて[※3]、チェックシートの質問を読み解く手がかりになります。
→ SCS評価制度★3の要求事項26件を全解説|優先順位と進め方
あいまいな質問は、意図を確かめてから答える
チェックシートには、どこまでを指しているのか読み取りにくい質問もあります。たとえば、次のような質問です。
- 「多要素認証を導入していますか」:社外からの接続だけか、社内のシステムも含むのか。メールだけか、すべてのクラウドサービスか
- 「定期的にバックアップを取得していますか」:「定期的」は毎日か、毎週か。バックアップから実際に戻せるかの確認まで含むのか
- 「従業員に教育を実施していますか」:入社時だけか、毎年か。派遣社員や委託先の作業者も含むのか
こうした質問に推測で「はい」と答えると、取引先の想定と食い違うことがあります。意図が読み取れない質問は、まとめて取引先の担当者に確認しましょう。確認した内容は、回答の欄に「社外からの接続について回答」のように書き添えておくと、あとで行き違いが起きにくくなります。
書き方のコツ|「はい」の根拠を具体的に書く
回答の書き方について、808が大切にしている考え方は次の3つです。
規程は名前で、取り組みは中身で書く
「はい」とだけ書くより、根拠を具体的に書くほうが、取引先は安心できます。IPAがSCS評価制度向けに公開した自己評価等ガイドでも、規程を問う質問には規程の名称を、取り組みを問う質問には具体的な対策の内容を書くよう示されています。[※4] SCS評価制度の自己評価に使うアセスメントシートについての説明ですが、取引先のチェックシートに答えるときにも同じ考え方が使えます。
| 書き方 | 例 |
|---|---|
| 根拠がない | はい |
| 規程の名前を書く | はい(「情報セキュリティ基本規程」第5条で定めています) |
| 取り組みの中身を書く | はい(全社員のパソコンでOSの自動更新を有効にし、毎月、更新状況を確認しています) |
範囲を書き添える
対策が一部の部署やシステムにしか及んでいない場合は、そのことを書き添えます。「本社の端末では実施済み。支店の端末は2027年3月までに対応予定」のように書けば、取引先も状況を正しく把握できます。
根拠になる資料を手元に残す
「はい」と答えた質問は、取引先から根拠を求められたときに示せるようにしておきます。規程の文書、設定画面のスクリーンショット、教育の実施記録などを、質問ごとにまとめておきましょう。
「できていない」項目の書き方|やっている「つもり」で答えない
チェックシートに答えていると、「いいえ」と書くことに抵抗を感じる項目が出てきます。それでも、事実と違う回答は避けるべきです。
808のコンサルタントが現場で特に危ないと感じているのは、やっている「つもり」の回答です。たとえば、製品を入れただけで設定や運用が伴っていないのに、「対策済み」と答えてしまうケースです。事故が起きたあとで回答と実態の食い違いが分かれば、取引先との信頼を大きく損ないます。
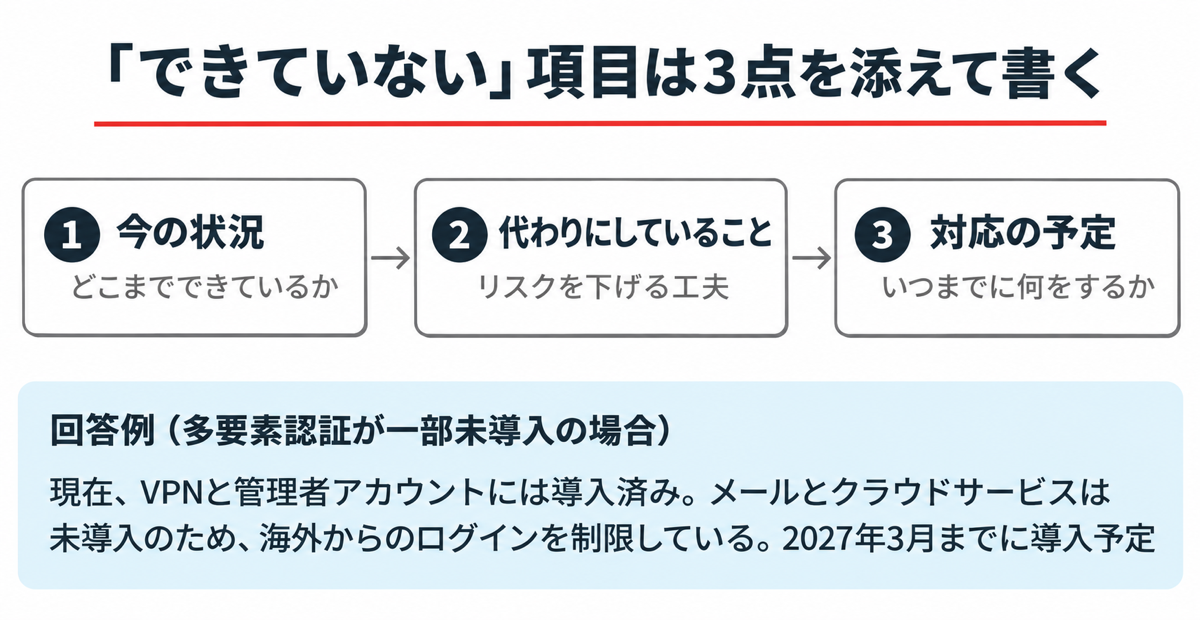
できていない項目は、次の3点を添えて書くのがおすすめです。
- 今の状況:どこまでできていて、何ができていないか
- 代わりにしていること:完全ではないが、リスクを下げるために行っていること
- 対応の予定:いつまでに、何をするか
たとえば多要素認証が一部にしか入っていないなら、「現在、VPNと管理者アカウントには導入済み。メールとクラウドサービスは未導入のため、海外からのログインを制限している。2027年3月までに導入予定」のように書きます。正直に書いたうえで計画を示すほうが、取引先にとっては判断しやすい回答になります。
反対に、次のような書き方は避けましょう。
- 「検討中」だけで終わらせる:いつ、何をするのかが分からず、取引先は判断できません
- 「一部実施」とだけ書く:どこまでできていて、どこができていないのかを書き添えます
- 形だけの「はい」:たとえば「ウイルス対策ソフトを入れているか」に、更新されていない古いソフトがあるだけなのに「はい」と答える。やっている「つもり」の回答の典型です
送る前と送ったあと|社内で確認し、回答集を作って次に備える
回答を送る前に、内容を経営層や責任者に確認してもらうことも大切です。チェックシートの回答は会社としての正式な表明であり、取引の判断材料にもなるためです。特に「対応の予定」を書いた項目は、本当にその時期までに対応できるかを、予算を持つ人と確かめておきましょう。
チェックシートは一度答えて終わりではなく、取引先が毎年送ってきたり、別の取引先から似た質問が届いたりします。そこで、回答を送ったら、質問と回答、根拠の資料をまとめた「回答集」を作っておきましょう。次に届いたときは、回答集をもとに変わった点だけを直せば済みます。あわせて、「いいえ」と答えた項目を改善の計画に組み込むと、回答のたびに少しずつ「はい」が増えていきます。
自社の対策の状況を、SCS評価制度の★3の項目に沿って確かめたい場合は、以下のチェックリストも使えます。
取引先から「SCS評価制度の★はいくつか」と聞かれた場合の答え方は、以下の記事で解説しています。
→ 取引先から「★はいくつ?」と聞かれたら|今の段階での答え方と回答文例
費用がかかる対策を求められたら|価格交渉の対象になりうる
チェックシートへの回答をきっかけに、取引先から新しい対策を求められることもあります。対策に費用がかかる場合、一方的に負担するしかないと考えがちですが、そうとは限りません。まずは、求められた対策の内容と、それにかかる費用の見通しを社内で整理しておきましょう。
経済産業省と公正取引委員会は、取引先にセキュリティ対策を求めることについて、関係する法律の考え方を整理しています。[※5] 発注者が取引先に対策の実施を求めること自体は、直ちに独占禁止法上の問題となるものではないとされています。[※5] 一方で、取引上の地位が優越している事業者が、対策によるコストの上昇を考えずに、一方的に著しく低い対価を定める場合は、独占禁止法上問題となるとされています。[※5] そのため、発注者には、積極的に価格交渉の機会を設け、対策の内容や費用負担のあり方を協議して決めることが望まれるとしています。[※5]
あわせて、SCS評価制度に基づく★4相当の対策要請を想定した事例と解説も公表されています。[※5] その中では、次のような考え方が示されています。[※1][※5]
- セキュリティ対策の費用は、物件費や人件費などの間接経費として計上されることが想定される
- 発注者は、対策が価格交渉の対象になることを伝え、価格交渉に積極的に対応すること
- 対策を求めていない発注者との価格交渉では、取引かけこみ寺などの支援機関に相談できること
求められた対策に費用がかかる場合は、その費用の考え方を整理したうえで、取引先に相談してみましょう。国の支援策を使えば、対策そのものの費用を抑えられる場合もあります。[※1]
SCS評価制度の★取得を支援する国の実証事業は、以下の記事で紹介しています。
→ SCS評価制度とお助け隊サービス(新類型)とは?|参加条件と選び方
まとめ
- 取引先がチェックシートを送るのは、委託先が攻撃の入口にならないかを確かめるため。書式がバラバラで、答える側の負担は大きい
- 答える前に、期限・対象の範囲・社内の窓口・求められているレベルの4つを確かめる
- 質問は6つほどの分野に分けて読むと、誰に確認すればよいかが見える
- 「はい」には、規程の名前や取り組みの中身を書き添え、根拠の資料を残す
- できていない項目は、今の状況・代わりにしていること・対応の予定を添えて正直に書く
- 費用がかかる対策を求められたら、価格交渉の対象になりうる
よくある質問(FAQ)
Q1:分からない質問は、空欄のまま出してもよいですか?
空欄のままにせず、取引先の担当者に質問の意図を確かめることをおすすめします。どうしても判断できない場合は、「確認中。◯月◯日までに回答します」のように、いつ答えられるかを書いておくと、取引先も予定が立てやすくなります。
Q2:「いいえ」と答えると、取引を打ち切られることはありますか?
取引先の方針によるため一概には言えません。ただ、「いいえ」と正直に答えたうえで、代わりの対策と対応の予定を示せば、改善に取り組んでいる会社として受け止めてもらいやすくなります。事実と違う「はい」は、あとで食い違いが分かったときの影響のほうが大きくなります。
Q3:毎回ゼロから答えるのが大変です。楽にする方法はありますか?
質問と回答、根拠の資料をまとめた回答集を作っておくのが効果的です。また、SCS評価制度は、取引先ごとにバラバラなチェックシートへの対応負担を減らすことも狙いの1つとしています。★を取得すれば、共通の基準で対策の状況を示せるようになります。ただし、取引先が独自のチェックシートを使い続けることもあるため、回答集はその後も役立ちます。
取引先から届いたチェックシートで、回答に迷う項目だけでもご相談いただけます。
ハチマルヤ合同会社(808)では、セキュリティ診断からSCS評価制度への対応まで、専門チームがサポートしています。 「どう書けばいいかわからない」という段階からご相談を受け付けています。 まずはお気軽に無料相談をご利用ください。 → 無料相談はこちら
参考資料・出典
※1 IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)概要説明資料」(2026年10月) https://www.ipa.go.jp/security/scs/rcu1hd0000007ajp-att/SCS-overview.pdf
※2 IPA「SCS評価制度 よくある質問」(2026年10月30日更新、2026-11-11確認) https://www.ipa.go.jp/security/scs/faq.html
※3 IPA「★3・★4 要求事項・評価基準」(2026-11-11確認) https://www.ipa.go.jp/security/scs/requirements-criteria.html
※4 IPA「★3・★4 自己評価等ガイド(SCS-410)」v1.0(2026年10月28日) https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/SCS-410-self-assess-guide-v1.0.pdf
※5 経済産業省・公正取引委員会「サプライチェーン全体のサイバーセキュリティ向上のための取引先とのパートナーシップの構築に向けて」(2022年10月28日、2025年12月26日更新、2026-11-11確認) https://www.meti.go.jp/policy/netsecurity/partnership2.html
REQUEST
資料請求はこちら
資料請求
CONTACT
お問い合わせはこちら
お問い合わせ
簡単 1STEP
こちらから
無料で資料請求
資料請求