
SCS評価制度の自己評価等ガイドとは?アセスメントシートの使い方と準備のポイント|808
「★3の準備を進めたいけれど、何をどこまでやれば満たしたことになるのかが分からない」
SCS評価制度の準備を任された担当者の多くが、この悩みを抱えていたのではないでしょうか。要求事項・評価基準は公開されていても、評価基準ごとに何ができていれば適合とみなすか(適合基準)や、自己評価のやり方は、これまで示されていませんでした。
2026年10月28日、IPA(情報処理推進機構)は、その判断の目安となる「自己評価等ガイド」と「要求事項・評価基準 解説書」を公開しました。[※1] あわせて、自己評価の結果を書き込む「アセスメントシート」も公開されています。
この記事では、公開された資料のうち、★3を目指す会社がまず押さえておきたいポイントを、作業の順番に沿って整理します。情報は本記事の執筆時点(2026年11月3日)のものです。
2026年10月28日に公開された資料|誰が何を読めばいいか
今回公開された資料と、主な読み手は次のとおりです。[※2]
| 資料 | 内容 | 主な読み手 |
|---|---|---|
| 要求事項・評価基準(Ver.1.1) | 登録に必要なセキュリティ要件と、満たしているかの判断基準 | 登録を目指す会社、確認する専門家、評価機関 |
| 自己評価等ガイド(SCS-410) | 取得単位・適用範囲の決め方、自己評価のやり方、★3の確認の手続き | 登録を目指す会社、確認する専門家 |
| アセスメントシート | 自己評価の結果を記入する様式(Excel) | 登録を目指す会社 |
| ★4 第三者評価ガイド(SCS-420) | 評価機関が行う★4の評価の手続き | 評価機関 |
| ★4 技術検証ガイド(SCS-430) | ★4の技術検証の手続きと留意点 | 評価機関、技術検証事業者、★4を目指す会社 |
| 要求事項・評価基準 解説書(SCS-620) | 取得単位・適用範囲の考え方や、要求事項の解釈に迷う点の解説 | 登録を目指す会社、確認する専門家、評価機関 |
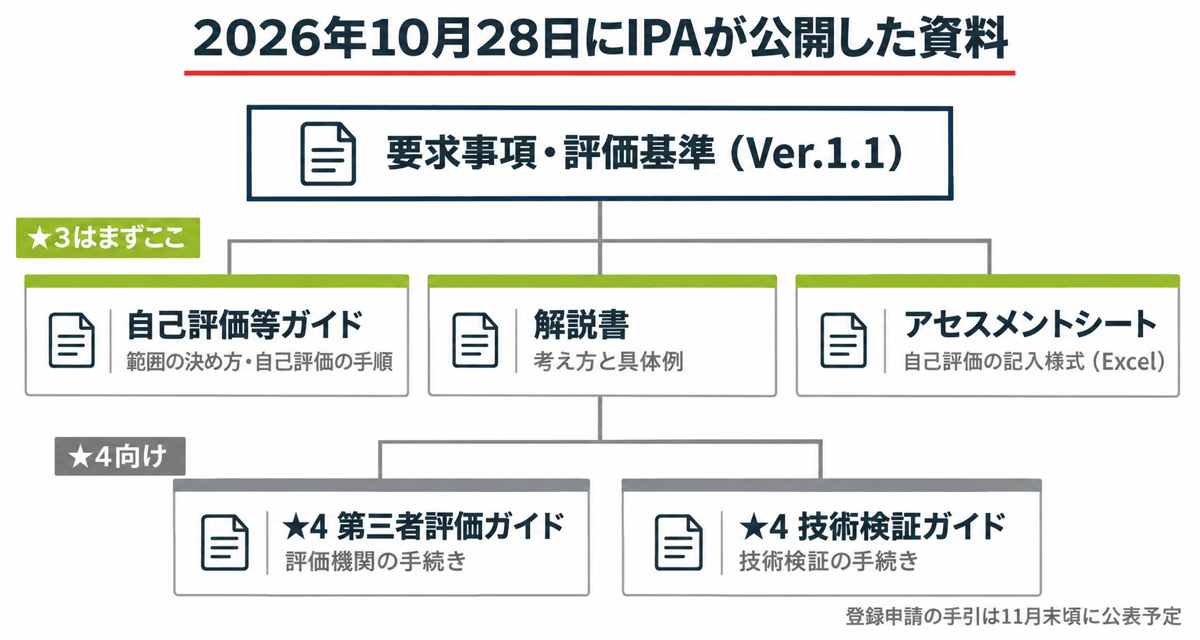
★3を目指す会社が最初に読むのは、「自己評価等ガイド」と「解説書」の2つです。ガイドが「何をすればよいか」の手順を示し、解説書が「なぜそうするのか」と具体例を補っています。申請の手続きをまとめた「登録申請の手引」は、別途公開される予定です。[※2]
最初に決めること|取得単位と適用範囲
自己評価を始める前に、どの組織の、どのIT基盤を対象に★を取るのかを決めます。これを「取得単位」と「適用範囲」と呼びます。ガイドでは、自己評価に先立って、会社が自らの責任と判断で決める必要があるとしています。[※3]
取得単位は原則として法人単位
取得単位は、原則として法人(または個人事業主)です。[※3] ただし、★3確認責任者(★4は評価機関)に妥当と認められれば、事業部や企業グループを取得単位にすることもできます。[※3]
| 取得単位 | 認められるための主な条件 |
|---|---|
| 法人単位(原則) | ― |
| 事業部・事業所単位 | 組織の区分と、その組織のセキュリティ対策の責任者が明確であること。プロジェクトのような期間限定の組織ではないこと |
| 企業グループ単位 | 含まれる法人すべてで、共通のIT基盤と共通のセキュリティ対応方針を使っていること |
解説書では、組織の区分と責任者が明確であれば、規模の大小は問わないとしています。[※4] 一方で、継続的な対策を求める制度のため、プロジェクト単位のような期間限定の主体は取得単位にできません。[※4]
特定の業務システムだけを範囲にはできない
適用範囲には、取得単位で使っているサーバ、パソコン、スマートフォン、ネットワーク機器などのうち、次のどれかにあたるものを含める必要があります。[※4]
- インターネットからの通信を受け付けるもの
- インターネットを使って外部のサービスやシステムと通信するもの
- 上の機器やシステムとインターネットとの間の通信を制御するもの
インターネットに公開しているサーバは、必ず適用範囲に含めます。[※4] ガイドでは、人事管理システムや営業管理システムといった、特定の業務のためのシステムだけを適用範囲にすることはできないとしています。[※3]
クラウドサービスも範囲に入る場合がある
見落としやすいのが、自社で持っていないIT基盤です。解説書では、他の会社が提供するクラウドサービスや、企業グループで共通のネットワークを使っている場合、それらが適用範囲に含まれる場合があるとしています。[※4] その場合は、自社で行うべき対策を行うとともに、サービスの提供者との責任分界(どこまでを誰が守るか)を踏まえて対応する必要があります。[※4]
解説書には、クラウドサービス事業者などに確認すべき事項の例も載っています。[※4] 利用しているクラウドサービスを一覧にし、契約やサービスの仕様で、提供者側が担う範囲を確かめておきましょう。
範囲は確認責任者に妥当性を確認してもらう
取得単位と適用範囲は、自己評価に先立って自社で決め、★3確認責任者に妥当性を確認してもらいます。[※3] 合意できてから、記入内容の確認に進みます。[※3] そのため、範囲と境界を示す概要図や組織体制図を用意しておくと、確認が進めやすくなります。解説書には、少数の事業所からなる企業や、多数の子会社からなる企業グループの設定例も載っています。[※4]

アセスメントシートの使い方
アセスメントシートは、自己評価の結果を記入する様式です。[※3] 利用は任意ですが、準備すべき証跡(対策を実施している証拠)を事前に網羅的に把握できるため、利用が推奨されています。[※3] 独自の様式を使う場合も、要求事項・評価基準、対象外とするかどうかとその理由、評価結果(適合・不適合)、シートと同じ質問事項と回答の4つは含める必要があります。[※3]
評価基準ごとに3つの目安が示されている
ガイドの別紙には、評価基準ごとに次の3つが示されています。[※3]
- 対象外となるための条件:その評価基準を対象外にできる条件。確認責任者に妥当と認められた場合に限り対象外にできる
- 適合基準:何ができていれば「適合」と判断できるか。複数あるときは原則すべてを満たす
- 自己評価方法:適合しているかをどう確かめるかの例
別紙では、評価基準ごとに「何ができていれば適合か」が具体的に示されました。まずは別紙を読み、自社の現状と照らし合わせるところから始めましょう。
回答は「規程の名前」と「具体的な取り組み」で書く
ガイドでは、規程があるかを問う質問には具体的な規程の名称を、取り組みを問う質問には具体的な対策の内容を書くよう示しています。[※3] 「対応済み」とだけ書くのではなく、確認する人が読んで中身が分かる書き方にすることで、やり取りの手間を減らせます。
確認の材料には、紙の文書だけでなく、設定画面のスクリーンショットや、システムが自動で残す記録も使えます。[※3]
★3の要求事項26件の中身は、以下の記事で解説しています。
→ SCS評価制度★3の要求事項26件を全解説|優先順位と進め方
★3確認責任者は何を見るか
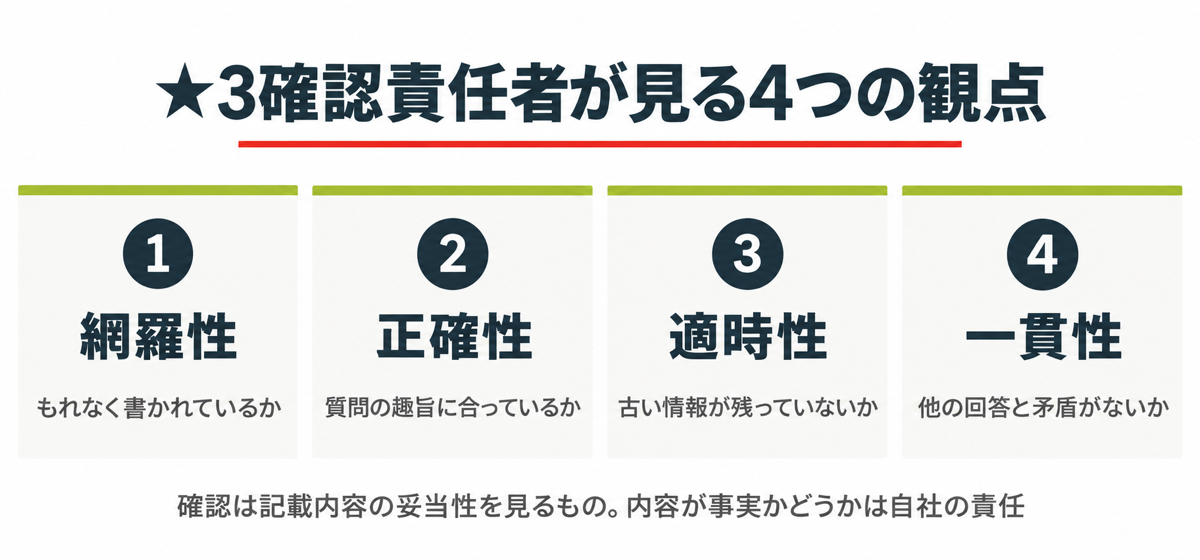
★3では、記入したアセスメントシートを、社内または社外の★3確認責任者に確認してもらいます。[※3] ガイドは、確認の観点として次の4つを例示しています。[※3]
| 観点 | 確認されること | 指摘される例 |
|---|---|---|
| 網羅性 | 回答がもれなく書かれているか。対策の範囲が取得単位・適用範囲に合っているか | 回答の書き忘れ。グループで取るのに、規程が1社にしか効いていない |
| 正確性 | 回答が質問の趣旨に合っているか。誤りや不自然な点はないか | 質問の趣旨とずれた回答 |
| 適時性 | 回答が時点として適切か | 年1回の点検の最新の実施日が1年以上前 |
| 一貫性 | 他の回答と矛盾していないか | 別の質問への回答との食い違い |
確認は「書かれた内容」を見るもの
ここで押さえておきたいのは、★3の確認の範囲です。ガイドでは、★3の確認は、回答した対策が実際に講じられているかまでを確かめるものではないとしています。[※3] 原則として、アセスメントシートに書かれた情報だけで、要求事項に照らして妥当かを確かめます。
そして、書かれた情報が事実かどうかの責任は、登録を目指す会社が負うとされています。[※3] 確認責任者の署名があっても、書いた内容が事実と違えば、それは自社の責任です。実際の対策と記入内容をそろえておくことが、何より大切です。
確認責任者の当てをつけておく必要性は、以下の記事で解説しています。
→ SCS評価制度★3の取得最短ルート|ボトルネックは専門家確保
登録申請のときと登録後に必要なこと|PDF化・ハッシュ値の保管と更新
アセスメントシートは、書いて終わりではありません。
★3では、確認責任者の署名(または記名)と自己適合宣言の署名(または記名)がそろった時点で、アセスメントシート全体をPDFにします。[※3] そのPDFのハッシュ値(データの指紋のような固定長の文字列)を、SHA-256という方式で算出し、IPAに提出します。[※3] PDFとハッシュ値は、登録の有効期間中、保管しておきます。[※3] 登録後にシートが書き換えられていないことを、あとで照合できるようにするためです。★4では、署名済みのPDFを評価機関に提出し、評価機関がハッシュ値を算出します。[※3]
★3は有効期間が1年のため、毎年の更新のときに、最新のアセスメントシートで確認責任者の確認を受け直します。[※3][※7] ★4も、1年に1回以上シートを最新化して評価機関に提出します。[※3] 適用範囲の変更や、要求事項の達成に大きく影響する変更があった場合は、速やかに確認責任者の再確認(★4は評価機関の再評価)を受ける必要があります。[※3]
登録後の運用は、以下の記事で詳しく解説しています。
→ SCS評価制度、取得後はどう運用する?更新に備える進め方
要求事項・評価基準Ver.1.1で変わったこと|パッチ適用の14日ルール
今回、要求事項・評価基準もVer.1.1に改訂されました。[※5] 要求事項の件数(★3は26件、★4は43件)は変わらず、評価基準3か所が修正されています。
中心は、セキュリティパッチの適用に関する評価基準4-4-4-2です。重大な脆弱性を直すアップデートは、リリースから14日以内に適用することが求められています。[※5] やむを得ず間に合わない場合の扱いが、攻撃が観測されているかどうかで分けて示されました。[※3]
- 攻撃が観測されている脆弱性:対応計画を立て、適用までの間は次のいずれかを行う。脆弱性のある機能の無効化、ベンダー推奨の回避策、対象機器のネットワークからの分離、(通信を遮断する機器がある場合)監視や設定の一時的な強化
- 攻撃が観測されていない脆弱性:対応計画を立て、完了するまで管理・記録する
ただし解説書では、CVSS 7.0以上で、IPA「重要なセキュリティ情報」やCISA「KEV」などに攻撃が観測されたとして載っている脆弱性は、14日以内の適用が必須とされています。[※4] 代わりの対策は、あくまで間に合わない間のつなぎです。
代わりのリスク低減策の4つは、3月の版では評価基準そのものに書かれていたものです。[※5] 今回、それを評価基準から外してガイドと解説書に移し、攻撃の観測の有無で扱いを分けました。[※5] 動作確認に時間がかかって14日以内の適用が難しい会社は、まず「攻撃が観測されているか」を確かめましょう。観測されていれば14日以内の適用を最優先にし、間に合わない間は代わりの対策をとります。観測されていなければ、対応計画を立てて完了まで記録します。
まだ公表されていないこと|登録申請の手引は11月末頃
申請の手続きをまとめた「登録申請の手引」は、2026年11月末頃に公表予定とされています。[※6] ★3・★4の登録申請の受付開始は、2027年3月の予定です。[※6]
手引を待たずに進められることは、次の3つです。
- 取得単位と適用範囲の案を作る:法人単位にするか、事業部単位にするかを決め、範囲の概要図を描く
- アセスメントシートで現状を書いてみる:別紙の適合基準と照らし合わせ、足りない項目を洗い出す
- ★3確認責任者の当てをつける:社内に有資格者がいるか、外部に頼むかを決める
★3取得までの全体の流れは、以下の記事で解説しています。
→ SCS評価制度★3の取得最短ルート|ボトルネックは専門家確保
まとめ
- 2026年10月28日、IPAが自己評価等ガイド、解説書、アセスメントシートなどを公開した。★3を目指す会社がまず読むのはガイドと解説書
- 取得単位は原則として法人単位。事業部・グループ単位にするには確認責任者の妥当性確認が必要。特定の業務システムだけを範囲にはできない
- アセスメントシートには、評価基準ごとの適合基準が示されている。回答は規程の名前と具体的な取り組みで書く
- ★3の確認は書かれた内容を見るもので、内容が事実かどうかの責任は自社が負う
- 署名がそろったシートはPDF化してハッシュ値をIPAに提出し、有効期間中保管する。★3は毎年の更新時に最新のシートで確認を受け直す
- パッチを14日以内に適用できない場合の扱いが、攻撃の観測の有無で分けてガイドに示された。観測されている脆弱性は14日以内が必須で、間に合わない間は代わりの対策をとる。観測されていない脆弱性は、対応計画を完了まで管理・記録する
よくある質問(FAQ)
Q1:アセスメントシートは必ず使わないといけませんか?
利用は任意です。ただしガイドでは、準備すべき証跡を網羅的に把握できるため、利用が推奨されています。独自の様式を使う場合も、要求事項・評価基準、対象外とする理由、評価結果、シートと同じ質問事項と回答の4つは含める必要があります。
Q2:自社の一部門だけで★3を取ることはできますか?
★3確認責任者に妥当と認められれば、できます。取得単位は原則として法人単位ですが、組織の区分と責任者が明確で、期間限定の組織でなければ、事業部や事業所を取得単位にできます。
Q3:★3確認責任者は、実際に対策ができているかまで確認しますか?
原則として確認しません。★3の確認は、アセスメントシートに書かれた情報が要求事項に照らして妥当かを確かめるものです。書かれた内容が事実かどうかの責任は、登録を目指す会社が負います。
公開された資料の読み込みや、アセスメントシートの記入、取得単位・適用範囲の整理からご相談いただけます。
ハチマルヤ合同会社(808)では、SCS評価制度への対応を専門チームがサポートしています。 「何から始めればいいかわからない」という段階からご相談を受け付けています。 まずはお気軽に無料相談をご利用ください。 → 無料相談はこちら
参考資料・出典
※1 IPA「★3・★4 要求事項・評価基準」(2026年10月29日更新、2026-11-03確認) https://www.ipa.go.jp/security/scs/requirements-criteria.html
※2 IPA「要求事項・評価基準、ガイド、解説書等の位置づけ」(2026年10月28日) https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/SCS-documents-overview.pdf
※3 IPA「★3・★4 自己評価等ガイド(SCS-410)」v1.0(2026年10月28日公開、10月29日一部修正版を確認) https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/SCS-410-self-assess-guide-v1.0.pdf
※4 IPA「★3・★4 要求事項・評価基準 解説書(SCS-620)」v1.0(2026年10月28日) https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/SCS-620-handbook-v1.0.pdf
※5 IPA「要求事項・評価基準の変更箇所」(2026年10月28日) https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/SCS-criteria-comparison.pdf
※6 IPA「SCS評価制度 よくある質問」(2026年10月30日更新、2026-11-03確認) https://www.ipa.go.jp/security/scs/faq.html
※7 SCS評価制度 制度運営機関「SCS-100 基本規程」(2026年8月28日施行)。有効期間と更新(3.1.2) https://www.ipa.go.jp/security/scs/rcu1hd0000007af3-att/SCS-100.pdf
REQUEST
資料請求はこちら
資料請求
CONTACT
お問い合わせはこちら
お問い合わせ
簡単 1STEP
こちらから
無料で資料請求
資料請求