
セキュリティコンサルティングとは?中小企業が依頼できることと費用の考え方、選び方|ハチマルヤ合同会社(808)
「ベンダーに勧められた対策は入れたけれど、これで十分なのかわからない」 「総務と兼任でセキュリティも見ているが、調べる時間がなかなか取れない」
808にご相談いただく担当者の方の多くは、まったくの初心者ではありません。ある程度は自分で調べ、システムベンダーの提案も受けながら対策を進めています。ただ、他の業務と兼任していて、セキュリティに十分な時間を割けないのが実情ではないでしょうか。
808がご相談を受けるなかで特に危ないと感じるのは、予算をかけたのに、実際には対策になっていない状態です。調べたりベンダーに聞いたりして進めた対策ほど、本人は安心してしまい、問題に気づきにくくなります。
この記事では、セキュリティコンサルティングに依頼できることを目的別に整理し、今の対策が効いているかを確かめる使い方、費用の決まり方、依頼先の選び方を解説します。情報は本記事の執筆時点(2026年11月1日)のものです。
セキュリティコンサルティングとは
セキュリティコンサルティングとは、企業のセキュリティ対策について、現状の把握から対策の方針づくり、実行までを支援する外部の専門サービスです。
セキュリティ対策は、ウイルス対策ソフトを入れれば終わり、というものではありません。社内のルール、従業員の教育、取引先との約束事、システムの設定、事故が起きたときの手順など、さまざまな要素がからみ合っています。そのため「何から、どこまでやればよいか」を決めること自体が難しく、兼任の担当者だけでは判断に迷う場面が多くあります。
外部の専門家にすべてを任せられるわけではありません。社内のルールを守るのも、ベンダーとやり取りするのも、最終的には自社の社員です。社内の担当者が担うのは、社内の情報を集めること、決まった対策を実行すること、経営層や各部署と調整することです。専門家が担うのは、何が足りないかを見極めること、優先順位を決めること、やり方の選択肢を示すことです。この分担を最初にすり合わせておくと、支援を受ける効果が大きくなります。
特に次のような会社で使われることが多いサービスです。
- セキュリティの担当者が、総務や情報システムなど他の業務と兼任している
- 取引先や親会社から、セキュリティ対策の状況を求められている
- 情報漏えいなどの事故をきっかけに、対策を見直す必要が出てきた
- システムベンダーの提案で対策を進めているが、それで十分か判断できない
依頼できること|目的別に6つ
セキュリティコンサルティングに依頼できることは幅広いため、目的別に6つに分けて整理します。
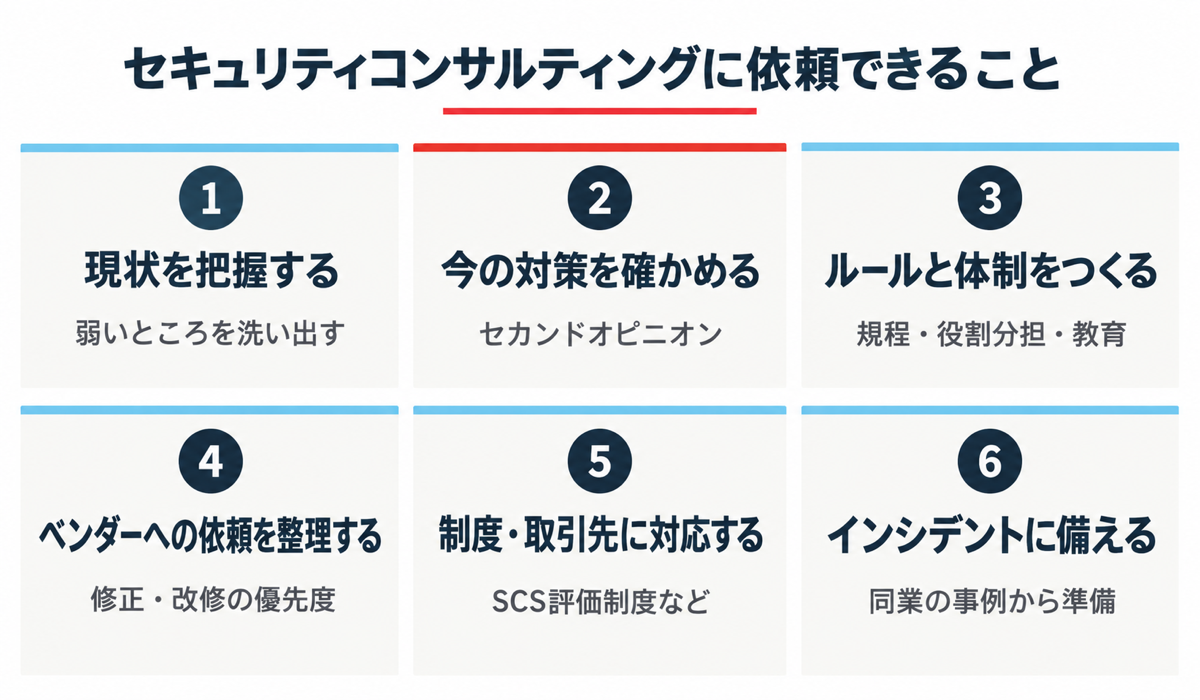
① 現状を把握する
最初の一歩は、自社が今どんな状態にあるかを知ることです。社内のルールや体制、システムの設定、取引先との関係などを確認し、どこに弱いところがあるかを洗い出します。公表済みの脆弱性(システムの弱点)への修正が放置されていないかも、確認の対象になります。見つかった場合は、④のようにベンダーへの修正依頼につなげます。
現状がわからないまま対策を始めると、優先度の低い対策にお金や時間をかけてしまうことがあります。「どこから手をつけるべきか」を決める材料として、現状把握はもっとも基本的な依頼内容です。
② 今の対策が効いているかを確かめる|セカンドオピニオン
すでに対策を進めている会社にこそ、知っておいてほしい使い方です。自分で調べて入れた対策や、ベンダーに勧められて予算をかけた対策が、自社のリスクに本当に合っているかを、第三者の立場で確かめます。
医療でいうセカンドオピニオンのようなものです。今の対策を否定するためではなく、続けてよいもの、見直したほうがよいもの、足りないものを切り分けるために使います。次のような心当たりがあれば、一度確かめてみる価値があります。
- 対策を入れた理由を、社内で説明できない
- ベンダーの提案をそのまま採用していて、ほかの選択肢と比べたことがない
- 製品は入れたが、設定やログを誰も確認していない
- 対策にかけた費用に対して、何が守れるようになったかがはっきりしない
③ ルールと体制をつくる
情報の取り扱いルールや社内規程の整備、担当者の役割分担、従業員向けの教育などです。セキュリティ対策は、ツールを入れるだけでは続きません。誰が何を担当し、どんなルールで運用するかが決まっていて初めて、対策が会社の中に根づきます。
④ システムベンダーへの依頼内容を整理する
見つかった課題のなかには、自社では直せず、システムを作ったベンダーに修正や改修を頼む必要があるものもあります。何を、どの優先度で、どのような内容で依頼するかを整理し、ベンダーとのやり取りを支援してもらえます。専門用語が飛び交うやり取りで、自社が判断を丸投げしない状態をつくれます。
⑤ 制度や取引先からの要請に対応する
取引先から特定のセキュリティ対策を求められたり、制度や認証への対応が必要になったりする場面があります。たとえば、国が進める「SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)」への対応も、その1つです。SCS評価制度への対応で依頼先を選ぶポイントは、以下の記事で解説しています。
→ SCS評価制度のコンサルの選び方|失敗しない3タイプの見極め方
⑥ インシデントに備える
インシデント(情報漏えいやサイバー攻撃などのセキュリティ上の事故)が起きたときの手順を、事前に決めておくことも依頼できます。同業他社で起きた被害の事例を踏まえて、自社で同じことが起きたら何が止まるか、誰に連絡するかを先に考えておけば、いざというときに被害を小さくできます。インシデントの種類や初動対応は、以下の記事で解説しています。
→ セキュリティインシデントとは?4つの分類・初動対応・段階別の対策を解説
似たサービスとの違い
セキュリティに関するサービスには、コンサルティング以外にもさまざまなものがあります。違いを知っておくと、自社に必要なものを選びやすくなります。
| サービス | 主な役割 | コンサルティングとの違い |
|---|---|---|
| セキュリティ製品・ツールの導入 | ウイルス対策やログ管理などの仕組みを入れる | 製品を入れることが中心。何を入れるべきかを決めるところはコンサルティングが担う |
| 脆弱性診断 | システムやWebサイトの弱点を検査する | 特定のシステムの検査が中心。診断結果をどう対策に結びつけるかまでは含まないことがある |
| セキュリティ監視・運用 | システムを継続的に監視し、異常を検知する | 日々の監視と対応が中心。会社全体のルールや体制づくりは対象外のことが多い |
| セキュリティコンサルティング | 現状を把握し、何をどの順で進めるかを決めて支援する | 会社全体を見て、対策の方針と優先順位を決める部分を担う |
これらは対立するものではなく、組み合わせて使うものです。コンサルティングで方針を決め、その中で必要な診断やツール導入を進める、という流れがよくある使い方です。
費用の決まり方|見積もりで確認したい3つの要素
セキュリティコンサルティングの費用は、依頼する範囲や期間によって大きく変わります。公的な相場データも見当たらないため、本記事では金額の目安は示しません。その代わりに、見積もりで確認しておきたい3つの要素を紹介します。
① 範囲|会社全体か、一部か
全社のルールや体制まで見直すのか、特定の部署やシステムに絞るのかで、作業の量が変わります。最初から全体を対象にせず、取引先から求められている範囲や、リスクの大きい部分から始める方法もあります。
② 期間|どこまでを一区切りにするか
現状把握だけで一度区切るのか、計画づくりや実行の支援まで続けるのかで、期間が変わります。見積もりを比べるときは、期間の終わりに何ができあがっているかをそろえて比べましょう。
③ 関わり方|スポットか、継続か
特定の課題だけを短期間で依頼するスポット型と、月ごとなどの単位で継続して相談できる継続型があります。社内に担当者がいて、要所だけ相談したいならスポット型、社内に担当者がおらず並走してほしいなら継続型、というように考えると選びやすくなります。
見積もりを受け取ったら、「何が成果物として手元に残るか」も必ず確認しておきましょう。報告書だけなのか、規程のひな形や手順書まで含まれるのかで、同じ金額でも価値が変わります。
選び方|依頼先を比べる5つのポイント
依頼先を選ぶときは、次の5つを確認しておくと、自社に合わない依頼先を避けやすくなります。
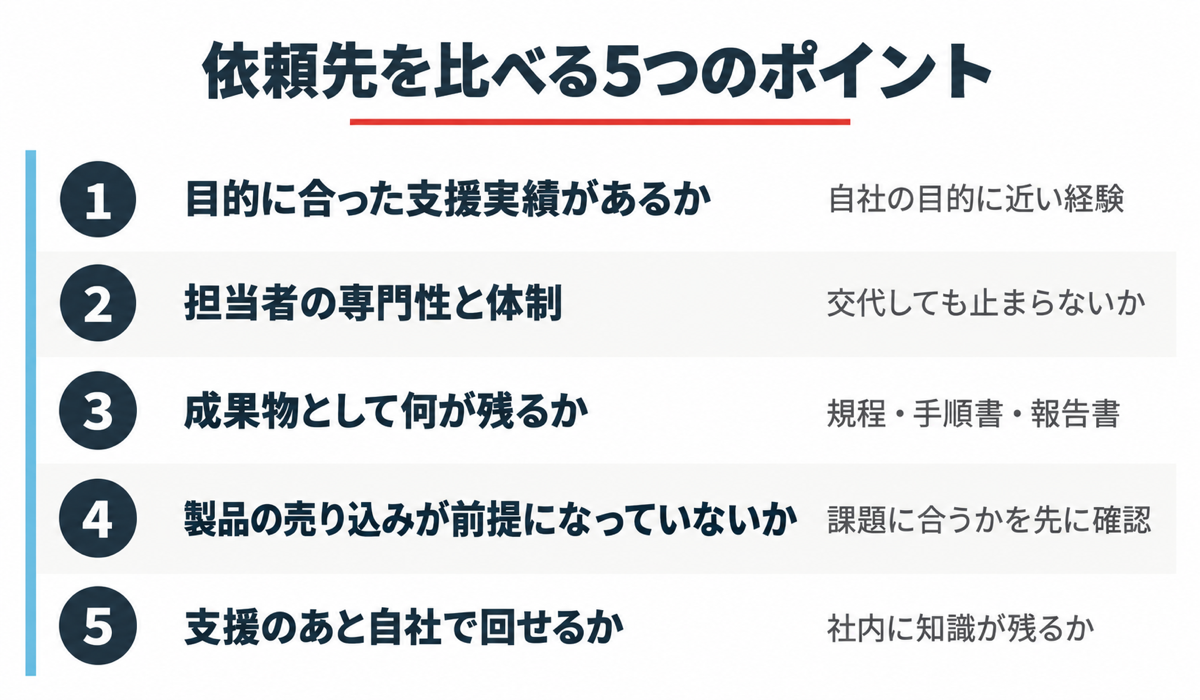
① 目的に合った支援実績があるか
セキュリティコンサルティングと一口にいっても、得意分野はさまざまです。自社の目的(現状把握、規程づくり、制度対応、インシデント対応など)に近い支援の経験があるかを確認しましょう。
② 担当者の専門性と体制
実際に担当する人がどんな経験や資格を持っているか、担当者が1人に集中しすぎていないかを確認します。担当者が休んだときや交代したときに、支援が止まらない体制かどうかも大切です。
③ 成果物として何が残るか
支援が終わったあとに、自社の手元に何が残るかを確認します。報告書、規程、手順書、教育資料など、自社で使い続けられる形で残るかどうかが、依頼の価値を左右します。
④ 特定の製品の売り込みが前提になっていないか
対策の方針を決める前から、特定の製品の導入が前提になっていないかを確認しましょう。製品が対策に役立つ場面はありますが、自社の課題に合っているかを先に確かめることが大切です。
⑤ 支援のあと、自社で回せる形になるか
外部の専門家にずっと頼り続けるのではなく、最終的に社内で運用できる形になるかを確認します。社内の担当者に知識を引き継ぐ進め方かどうかも、比べるポイントになります。
(補足)診断や監視もあわせて頼むときの公的な目安
セキュリティサービスの品質を確かめる公的な目安として、経済産業省の「情報セキュリティサービス審査登録制度」があります。[※1] 経済産業省が定めた「情報セキュリティサービス基準」を満たすサービスは、IPA(情報処理推進機構)がリストにして公開しています。[※2] リストの名前は「情報セキュリティサービス基準適合サービスリスト」です。
リストの対象は、次の5つのサービス区分です。[※1]
- 情報セキュリティ監査
- 脆弱性診断(オプションとしてペネトレーションテストを含む)
- デジタルフォレンジック(インシデントが起きたときの調査)
- セキュリティ監視・運用
- 機器検証
リストの区分に、コンサルティングそのものは含まれていません。依頼先が診断や監視などもあわせて提供している場合に、そのサービスの品質を確かめる手がかりとして使えます。
経済産業省は2024年4月の発表で、このリストに掲載された企業は、政府調達や地方公共団体の調達での活用が推奨されるなど、活用が進んでいるとしています。[※1] ただしIPAは、掲載事業者とサービスについて「いかなる保証等をも意味するものではありません」としています。[※2] コンサルティングの依頼先そのものは、上の5つのポイントで自社に合うかを確かめましょう。
依頼する前に社内で準備しておくこと
依頼先に相談する前に、次のことを社内で整理しておくと、話がスムーズに進み、見積もりも比べやすくなります。
- 目的:なぜ今、外部に相談するのか(取引先からの要請、事故の再発防止、制度対応など)
- 範囲:どの部署・システムを対象にしたいか
- 社内の窓口:誰が依頼先とやり取りするか
- 予算と時期の目安:いつまでに、どのくらいの予算で進めたいか
- 手元の資料:既存の社内規程、システム構成の資料、取引先から届いた調査票、ベンダーの提案書など
すべてがそろっていなくても問題ありません。「目的」だけでも明確にしておくと、依頼先から適切な提案を受けやすくなります。今の対策を確かめてほしい場合は、ベンダーからの提案書や見積書も用意しておくと、話が早く進みます。
中小企業が使える公的な支援
中小企業であれば、国の支援策も活用できます。
IPAは、中小企業向けの「サイバーセキュリティお助け隊サービス」を進めています。SCS評価制度の★取得を支援する新しい類型の実証事業も、2026年10月から2027年9月までの予定で実施されています。[※3] 新類型では、ITツールに加えてコンサルティングや教育などの支援もまとめて提供されます。ただし申し込みが多く、希望どおりに参加できない場合もあるとされています。[※3] 参加条件や事業者の違いは、以下の記事で整理しています。
→ SCS評価制度とお助け隊サービス(新類型)とは?|参加条件と選び方
公的な支援に参加できない場合や、支援の範囲を超える課題がある場合は、民間のセキュリティコンサルティングに相談するという使い分けもできます。
まとめ
- セキュリティコンサルティングは、現状の把握から対策の方針づくり、実行までを支援する外部の専門サービス
- 依頼できることは目的別に6つ。現状把握と今の対策の確認(セカンドオピニオン)、ルールと体制づくり、ベンダーへの依頼の整理、制度・取引先への対応、インシデントへの備え
- 特に、調べたりベンダーに聞いたりして予算をかけたのに、対策になっていない状態に注意。第三者の目で確かめる使い方ができる
- 製品導入や脆弱性診断、監視・運用とは役割が違い、「何をどの順で進めるかを決める」部分を担う
- 費用は範囲・期間・関わり方で決まる。見積もりでは成果物として何が残るかも確認する
- 依頼先は、実績・体制・成果物・中立性・自走できるかの5つで比べる。診断や監視もあわせて頼むなら、IPAの基準適合サービスリストも目安になる
よくある質問(FAQ)
Q1:中小企業でもセキュリティコンサルティングに頼む意味はありますか?
あります。担当者が他の業務と兼任している会社ほど、「何から手をつけるか」や「今の対策で十分か」を判断する部分で外部の力が役立ちます。範囲を絞ったスポット型の依頼や、国の支援策と組み合わせる方法もあるため、規模に合わせた使い方を相談してみましょう。
Q2:脆弱性診断だけを頼むのと、コンサルティングに頼むのは何が違いますか?
脆弱性診断は、特定のシステムの弱点を検査するサービスです。コンサルティングは、会社全体を見て何をどの順で進めるかを決める部分を担います。診断で見つかった課題を対策の計画に落とし込みたい場合は、コンサルティングとあわせて使うと効果的です。
Q3:契約期間はどれくらいを見ておけばよいですか?
目的によって異なります。現状把握だけなら短期間で区切れることもあります。規程づくりや制度対応まで進める場合は、作るものが増えるぶん、現状把握だけのときより期間が長くなります。見積もりの段階で、期間の終わりに何ができあがっているかを確認しておきましょう。
ハチマルヤ合同会社(808)では、セキュリティ診断からSCS評価制度への対応まで、専門チームがサポートしています。 「何から始めればいいかわからない」という段階からご相談を受け付けています。 まずはお気軽に無料相談をご利用ください。 → 無料相談はこちら
参考資料・出典
※1 経済産業省「「情報セキュリティサービス審査登録制度」の対象に「ペネトレーションテスト(侵入試験)サービス」を追加しました」(2024年4月4日) https://www.meti.go.jp/press/2024/04/20240404001/20240404001.html
※2 IPA「情報セキュリティサービス基準適合サービスリスト」(2026-10-27確認) https://www.ipa.go.jp/security/it-service/service_list.html
※3 IPA「サイバーセキュリティお助け隊サービス(新類型)実証事業」(2026-10-27確認) https://www.ipa.go.jp/security/sme/otasuke-scs.html
REQUEST
資料請求はこちら
資料請求
CONTACT
お問い合わせはこちら
お問い合わせ
簡単 1STEP
こちらから
無料で資料請求
資料請求