
SCS評価制度★3の要求事項26件を全解説|優先順位と進め方|ハチマルヤ合同会社(808)
「26件……多すぎて何から手をつければいいか、正直途方に暮れています」
SCS評価制度への対応を任された情シス担当者の方から、こうした声をよく聞きます。
ただ実際に一件ずつ見ていくと、印象はかなり変わります。26件のうち相当数は、多くの企業がすでに「なんとなくやっている」内容だからです。構造を整理し、優先順位をつければ、現実的なロードマップが見えてきます。
この記事では、ハチマルヤ合同会社(808)のコンサルタントが、IPAが公開している公式の要求事項・評価基準に基づいて、★3の26件を全件解説します。[※1] あわせて、ISO27001との考え方の違い、着手の優先順位、進め方までを整理します。
SCS評価制度そのものの概要は、以下の記事をご覧ください。
→ SCS評価制度とは?2027年から始まる新制度の全体像と対象企業
要求事項の全体像:7つの大分類
★3の要求事項は26件、★4は★3を含めて43件です。いずれも7つの大分類で構成されています。[※1]
| 大分類 | ★3 | ★4 |
|---|---|---|
| 1. ガバナンスの整備 | 3件 | 6件 |
| 2. 取引先管理 | 3件 | 5件 |
| 3. リスクの特定 | 4件 | 6件 |
| 4. 攻撃等の防御 | 13件 | 21件 |
| 5. 攻撃等の検知 | 1件 | 3件 |
| 6. インシデントへの対応 | 1件 | 1件 |
| 7. インシデントからの復旧 | 1件 | 1件 |
| 合計 | 26件 | 43件 |
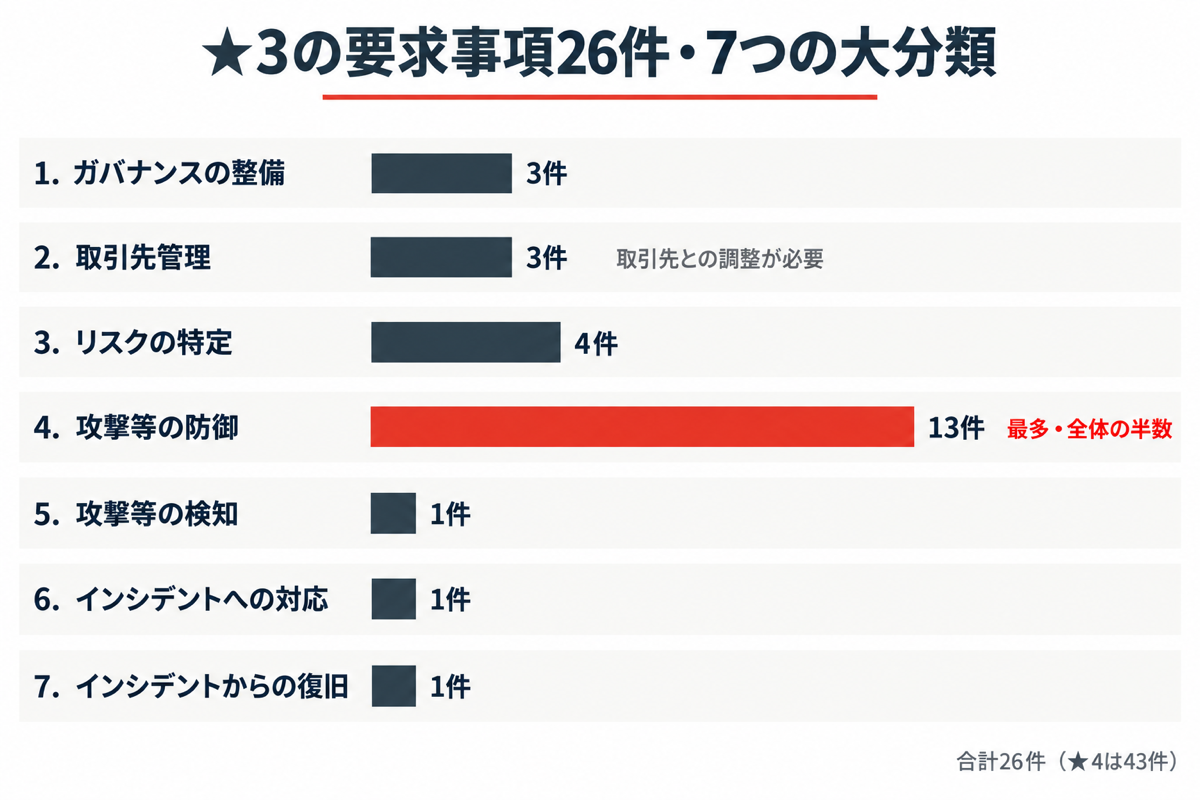
一目で分かるのは、「攻撃等の防御」が13件と全体の半数を占めることです。一方で「検知」「対応」「復旧」は★3では各1件のみ。★3は予防的な対策に重心が置かれた設計になっています。
なお、各要求事項にはより具体的な「評価基準」が定められており、★3では83件あります。正式な適合判断は評価基準に基づいて行われるため、実際の対応時はIPAの公式Excelを参照してください。[※1]
ISO27001(ISMS)との決定的な違い
進め方を誤らないために、まず両制度の考え方の違いを押さえておく必要があります。
ISMSはリスクベース、SCSはベースライン型
ISO27001は「リスクベース」です。企業が自社のリスクを特定・評価し、そのリスクに応じた対策を選択・実施する。その「プロセスの仕組みが整っているか」が評価されます。なぜその対策を選んだのかという判断の合理性が問われる制度です。
SCS評価制度は「ベースライン型」です。「これだけは最低限やっていなければならない」という基準項目への適合状況を評価します。
| ISMS(ISO27001) | SCS評価制度 | |
|---|---|---|
| 評価アプローチ | リスクベース | ベースライン型 |
| 重視される点 | 自社のリスク分析プロセス | 要求事項への適合状況 |
| 柔軟性 | 高い(自社リスクに応じて対策を選択) | 低い(定められた要求事項を満たす) |
| 進め方 | 仕組みの構築と継続的改善 | 要求事項ごとの適合確認 |
実務上の含意:SCS評価制度は要求事項・評価基準が公開されているため、「何をすれば適合するか」が明確です。対策の優先順位を立てやすい一方、「自社ではリスクが低いから省略する」という判断は原則として通用しません。
ISO27001を取得済みの企業は、多くの項目で既存の取り組みを活かせます。ただし要求事項ごとの適合確認は別途必要です。「ISMSがあるから対応済み」と一括で判定せず、一件ずつ突き合わせてください。
★3の要求事項26件:全リストと実務ポイント
大分類1:ガバナンスの整備(3件)
組織としてセキュリティに取り組む体制と方針を整えるカテゴリです。
| No. | 要求事項名 | 内容 |
|---|---|---|
| 1-2-1 | セキュリティ推進活動部門 | 担当する部署・役員・従業員を決定し、責任及び権限を割り当てる |
| 1-2-3 | 守秘義務のルール | 守秘義務のルールを策定し、遵守させる |
| 1-3-1 | セキュリティ対応方針の策定 | 自社のセキュリティ対応方針を策定し、周知する |
実務ポイント:3件とも、費用をかけずに着手できる項目です。1-2-1は「誰が担当か」を決めて文書化するだけで要件を満たせます。1-3-1のセキュリティ対応方針も、一から作文する必要はありません。IPAが公開しているひな型を土台に、自社の実態に合わせて調整するのが現実的です。ここは最初に片付けて、対応済みの件数を増やしておくとよい領域です。
大分類2:取引先管理(3件)
サプライチェーンの評価制度らしさが最も表れるカテゴリです。
| No. | 要求事項名 | 内容 |
|---|---|---|
| 2-1-1 | 取引先とのビジネス又はシステム上の関係 | 取引先と自社との関係を把握する |
| 2-1-2 | 機密情報の取扱い | 自社の機密情報の取扱い方法を、共有先との間で明確にする |
| 2-1-4 | セキュリティインシデント発生時の役割・責任 | インシデント発生時の他社との役割及び責任を明確にする |
実務ポイント:26件の中で最も着手を急ぐべきカテゴリです。理由は、自社の努力だけでは完結せず、取引先との調整が必要だからです。相手方の検討・回答を待つ時間が発生するため、判定した時点ですぐ連絡を開始してください。
対象範囲については、すべての取引先に一斉対応しようとすると現実的でなくなります。機密情報や重要システムに関わる取引先から優先的に進めるのが実務的です。
大分類3:リスクの特定(4件)
自社が「何を持っているか」を把握するカテゴリです。後続の防御・検知対策の土台になります。
| No. | 要求事項名 | 内容 |
|---|---|---|
| 3-1-1 | 情報機器、OS及びソフトウェアに関する情報の把握 | IT資産に関する情報を把握する |
| 3-1-2 | ネットワークに関する情報の把握 | ネットワーク情報を把握する仕組みを整備する |
| 3-1-3 | 外部情報サービスの管理 | 自社の機密情報を扱う外部サービスを管理する |
| 3-1-4 | 機密区分に応じた情報の管理 | 機密区分に応じた管理ルールを定め、運用する |
実務ポイント:3-1-1の資産把握は、完璧な台帳を目指すと終わりません。まずは表計算ソフトで棚卸しし、段階的に精度を上げる進め方が現実的です。3-1-3の外部情報サービスは、クラウドストレージやSaaSなど、部門ごとに個別契約されているものが漏れやすいので注意してください。
大分類4:攻撃等の防御(13件)——最多のカテゴリ
★3の半数を占めるカテゴリです。技術的な対策とルール整備が混在しています。
| No. | 要求事項名 | 内容 |
|---|---|---|
| 4-1-1 | ユーザIDの管理手続 | 発行・変更・削除の手続を定める |
| 4-1-2 | 管理者IDの管理手続 | 発行・変更・削除の手続を定める |
| 4-1-3 | 認証の強度・実装方法の決定 | システム及び情報の重要度に応じて決定する |
| 4-1-4 | アカウントロック制御 | パソコン及びスマートデバイスにロック制御を行う |
| 4-1-5 | パスワード設定ルール | 設定に関するルールを定め、周知する |
| 4-1-6 | パスワード管理ルール | 管理に関するルールを定め、周知する |
| 4-1-7 | アクセス権の管理ルール | アクセス権の管理ルールを定める |
| 4-2-2 | セキュリティインシデント発生時の教育・訓練 | 発生時対応に関する教育・訓練を行う |
| 4-3-4 | 適切なバックアップ | 適切なバックアップを行う |
| 4-4-1 | 情報機器、OS及びソフトウェアの安全な構成 | 安全な構成を確立し、維持する |
| 4-4-4 | セキュリティパッチ・アップデートの手続 | 適用に係る手続を定める |
| 4-4-5 | マルウェア感染からの保護 | システムをマルウェア感染から保護する |
| 4-5-1 | ネットワーク境界防護 | ネットワークを適切に分離し、境界部分を防護する |
実務ポイント:13件のうち、4-1-1から4-1-7までの7件はID・パスワード・アクセス権に関する項目で、多くがルールの策定と周知で対応できます。すでに運用として実施しているケースも多く、その場合は文書化と記録の整備が中心になります。
一方、4-5-1のネットワーク境界防護は技術的な整備が必要で、時間がかかる項目です。「ファイアウォールを導入済み」であっても、ネットワークの分離が要件を満たす水準にあるかは別途確認が必要です。
4-3-4のバックアップは、取得しているだけでは不十分な場合があります。復元できることを確認した記録まで揃えておくことをおすすめします。
大分類5:攻撃等の検知(1件)
| No. | 要求事項名 | 内容 |
|---|---|---|
| 5-1-1 | ネットワーク接続・データの監視 | 適切な場所でネットワーク接続及びデータ転送を監視する |
実務ポイント:★3では1件のみですが、技術的な整備を伴うため準備期間が必要です。★4では検知カテゴリが3件に増えるため、上位レベルを視野に入れる場合は早めの着手が有効です。
大分類6:インシデントへの対応(1件)
| No. | 要求事項名 | 内容 |
|---|---|---|
| 6-1-1 | インシデント対応手順 | 対応手順、対応体制等を定める |
実務ポイント:A4の1枚のフロー図からで構いません。「誰が何を判断し、どこへ連絡するか」が明確になっていることが要点です。なお、この項目と対になる教育・訓練(4-2-2)は「防御」カテゴリにあるため、セットで進めると効率的です。
インシデント対応の考え方は以下の記事でも解説しています。
→ セキュリティインシデントとは?4つの分類・初動対応・段階別の対策を解説
大分類7:インシデントからの復旧(1件)
| No. | 要求事項名 | 内容 |
|---|---|---|
| 7-1-1 | 事業継続要件に沿った復旧準備 | 事業上重要なシステムについて、事業継続の要件に沿う復旧に必要な準備を行う |
実務ポイント:バックアップ(4-3-4)とは別の項目である点に注意してください。求められているのは「どの業務を、いつまでに復旧させるか」という事業継続の要件を整理し、それを実現できる準備があることです。BCPが未整備の企業は、対象を重要システムに絞って着手するのが現実的です。
着手の優先順位
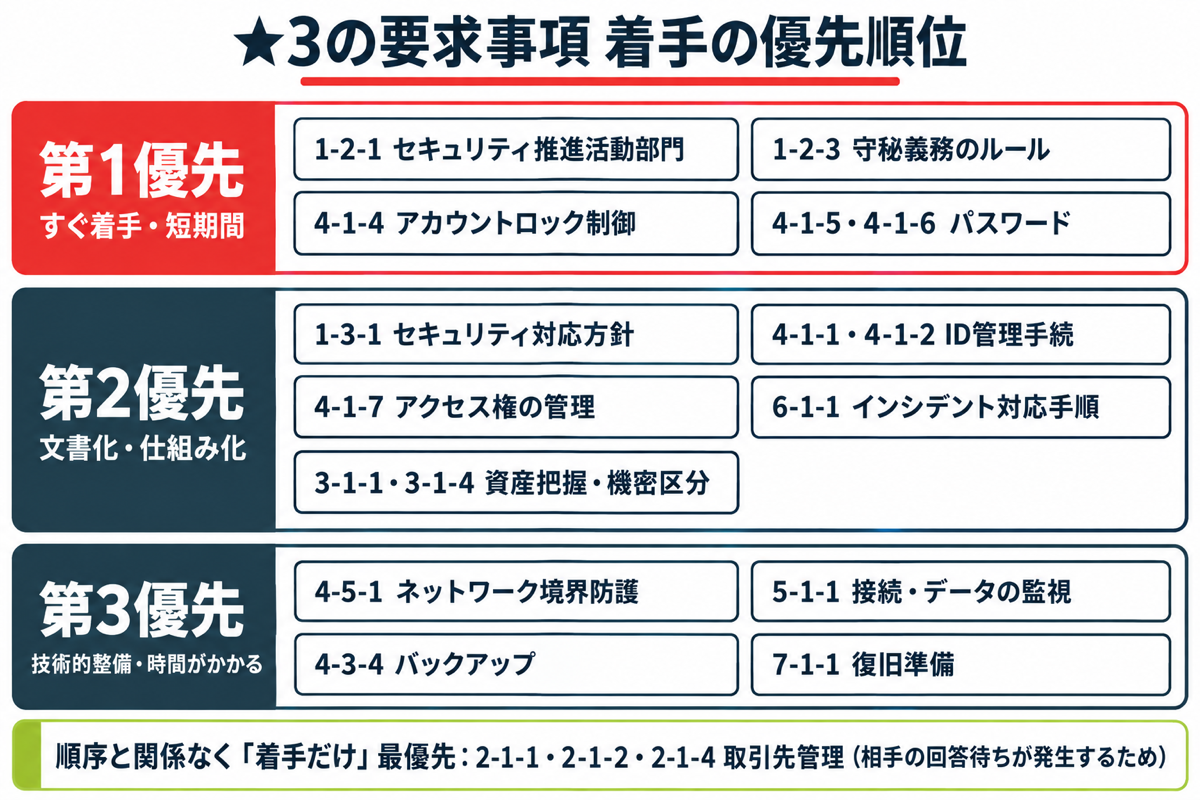
26件すべてに同時着手すると、どれも完了しないまま時間が過ぎます。作業の性質で分けて順序を決めてください。
第1優先:すぐ着手でき、短期間で完了する項目
| 項目 | 対応の目安 |
|---|---|
| 1-2-1 セキュリティ推進活動部門 | 担当を決めて文書化する |
| 1-2-3 守秘義務のルール | ルールを策定し周知する |
| 4-1-4 アカウントロック制御 | 設定変更で対応 |
| 4-1-5 / 4-1-6 パスワード設定・管理ルール | ルール化と周知 |
第2優先:文書化・仕組み化が必要な項目
| 項目 | 対応の目安 |
|---|---|
| 1-3-1 セキュリティ対応方針 | IPAのひな型を活用 |
| 4-1-1 / 4-1-2 ID管理手続 | 現行運用の文書化 |
| 4-1-7 アクセス権の管理ルール | 管理ルールの策定 |
| 6-1-1 インシデント対応手順 | フロー図から着手 |
| 3-1-1 / 3-1-4 資産把握・機密区分 | 棚卸しと分類ルール |
第3優先:技術的整備・時間を要する項目
| 項目 | 対応の目安 |
|---|---|
| 4-5-1 ネットワーク境界防護 | 技術的整備。予算が必要な場合あり |
| 5-1-1 ネットワーク接続・データの監視 | 同上 |
| 4-3-4 バックアップ | 復元確認まで含めた整備 |
| 7-1-1 復旧準備 | 事業継続要件の整理とセット |
順序と無関係に「着手だけ」最優先すべき項目
| 項目 | 理由 |
|---|---|
| 2-1-1 / 2-1-2 / 2-1-4 取引先管理(3件) | 相手方の対応を待つ時間が発生し、こちらの都合で短縮できないため |
この分類を実際に自社に当てはめるには、まず現状把握が必要です。ギャップ分析の進め方は以下の記事で解説しています。
→ SCS評価制度のギャップ分析の進め方|現状把握から対応計画まで
★4を目指す場合に追加される要求事項
★4では★3の26件に加えて17件が追加され、合計43件になります。[※1] 主な追加内容は次の通りです。
組織・ルール面:法令等を考慮した社内ルールの策定、サイバー攻撃・予兆の監視分析体制、セキュリティ対策推進計画の策定と経営層への定期報告、取引先のセキュリティ対策状況の把握、契約終了時の機密情報の回収・破棄、リモートワークのルール
技術・運用面:脆弱性の管理体制、サーバ設置エリアの入退室管理、可搬媒体の制限、全要員への教育・研修、データの暗号化・保管ルール、取引先との情報共有ルール、サポート期限切れOS・ソフトウェアへの対策、ログの取得とレビュー、情報機器・ソフトウェアの挙動監視、インシデントのレベル定義
評価方式も、★3の「専門家確認付き自己評価」から、評価機関による「第三者評価」(文書確認・実地審査・技術検証)に変わります。
なお、どのレベルを目指すかはサプライチェーン上の階層で決まるものではありません。この点は誤解が多いため、以下の記事で整理しています。
→ SCS第3階層・第4階層とは?★3・★4との関係を正しく整理
関連記事:目的別ガイド
| 目的 | 記事 |
|---|---|
| 制度の全体像を知る | SCS評価制度とは?2027年から始まる新制度の全体像と対象企業/サプライチェーンセキュリティとは? |
| 目指すレベルを判断する | SCS第3階層・第4階層とは?★3・★4との関係を正しく整理 |
| 対応の進め方を知る | ギャップ分析の進め方/[取得スケジュール](近日公開予定)/陥りがちな失敗5パターン |
| 社内を動かす | 予算が通らないときの考え方 |
| 関連技術を理解する | SCS評価制度にSBOMの要求事項はない/SBOMとは? |
まとめ
- ★3の要求事項は7つの大分類・26件。★4は★3を含めて43件[※1]
- 最多は「攻撃等の防御」の13件。「検知」「対応」「復旧」は★3では各1件
- SCS評価制度はベースライン型。ISMSのような「リスクが低いから省略」は通用しない
- ID・パスワード関連の項目はルール策定と周知で対応できるものが多い
- 取引先管理の3件は着手を最優先。相手方の対応を待つ時間が発生するため
- ネットワーク関連(4-5-1・5-1-1)は技術的整備が必要で、期間を要する
26件という数字に圧倒される必要はありません。分類ごとに性質を理解し、順序を決めれば着実に進められます。
よくある質問(FAQ)
Q1:26件のうち、すでに対応済みの項目は評価に反映されますか?
はい。SCS評価制度は現時点での対応状況を評価するものです。既存の取り組みはそのまま評価対象になります。まず現状の棚卸し(ギャップ分析)を行うと、想定より対応済みの項目が多いと分かるケースもあります。
Q2:ISO27001を取得済みですが、26件はどのくらいカバーされていますか?
ガバナンスやリスク管理に関する分野では、既存の取り組みを活かせる項目が多くあります。ただしSCS評価制度はベースライン型のため、要求事項ごとの適合確認が別途必要です。「ISMSでカバーしているから対応済み」と一括判定せず、一件ずつ突き合わせることをおすすめします。
Q3:「対応済み」と判定するには、どの程度の証拠が必要ですか?
正式な適合判断は、各要求事項に紐づく評価基準(★3は83件)に基づいて行われます。[※1] 一般には、ルールを定めた文書と、それが運用されている記録の両方が求められます。「実施しているが記録がない」状態は、評価上は不十分と判断される可能性があるため、対策と同時に記録を残す運用にしておくことが重要です。
Q4:26件すべてに対応しないと★3は取得できませんか?
SCS評価制度はベースライン型の制度であり、定められた要求事項を満たすことが前提となります。ただし対応の順序は自社で決められるため、着手しやすい項目から進めて段階的に埋めていく形が現実的です。
Q5:一人の担当者ですべて対応するのは可能ですか?
取引先管理(2-1-1〜2-1-4)は営業・調達部門、守秘義務のルール(1-2-3)は法務・人事の関与が必要になるなど、情報システム部門だけでは完結しない項目が含まれます。着手の段階で部門横断の体制を確保しておくことをおすすめします。
ハチマルヤ合同会社(808)では、SCS評価制度への対応を専門チームがサポートしています。26件のギャップ分析から対策の実施支援・申請準備まで、「何から始めればいいかわからない」という段階からご相談を受け付けています。まずはお気軽に無料相談をご利用ください。
→ 無料相談はこちら
参考資料・出典
※1 IPA(情報処理推進機構)「★3・★4 要求事項・評価基準」(2026年4月21日公開)
https://www.ipa.go.jp/security/scs/requirements-criteria.html
REQUEST
資料請求はこちら
資料請求
CONTACT
お問い合わせはこちら
お問い合わせ
簡単 1STEP
こちらから
無料で資料請求
資料請求